FreeIPA or ALD Pro
FreeIPA or ALD Pro directory structure
{
  "host": "freeipa.xxx.xx.msk.ru",
  "insecureNoSSL": true,
  "insecureSkipVerify": false,
  "startTLS": false,
  "clientCertData": "",
  "clientKeyData": "",
  "bindDN": "uid=admin,cn=users,cn=accounts,dc=freeipa,dc=tech",
  "bindPW": "dkjhdfss",
  "usernamePrompt": "",
  "userSearch": {
    "baseDN": "cn=users,cn=accounts,dc=freeipa,dc=tech",
    "filter": "",
    "username": "uid",
    "scope": "",
    "idAttr": "uid",
    "emailAttr": "mail",
    "nameAttr": "uid",
    "preferredUsernameAttr": "uid",
    "emailSuffix": "freeipa.tech"
  },
  "groupSearch": {
    "baseDN": "cn=groups,cn=accounts,dc=freeipa,dc=tech",
    "filter": "",
    "scope": "",
    "userAttr": "",
    "groupAttr": "",
    "userMatchers": [
      {
        "userAttr": "DN",
        "groupAttr": "member"
      }
    ],
    "nameAttr": "cn"
  }
}
- Connection DN: uid=admin,cn=users,cn=accounts,dc=freeipa,dc=tech
- Connection password: pass1234
- LDAP server address: freeipa.xxx.xx.msk.ru
Group search
- Group search base DN: cn=groups,cn=accounts,dc=freeipa,dc=tech
- Group name attribute: cn
User search
- User search base DN: cn=users,cn=accounts,dc=freeipa,dc=tech
- Email attribute: mail
- Email suffix: freeipa.tech
- Name attribute: uid
- UserName attribute: uid
- User attribute: DN
- Group attribute: member
Search for a user in the LDAP directory
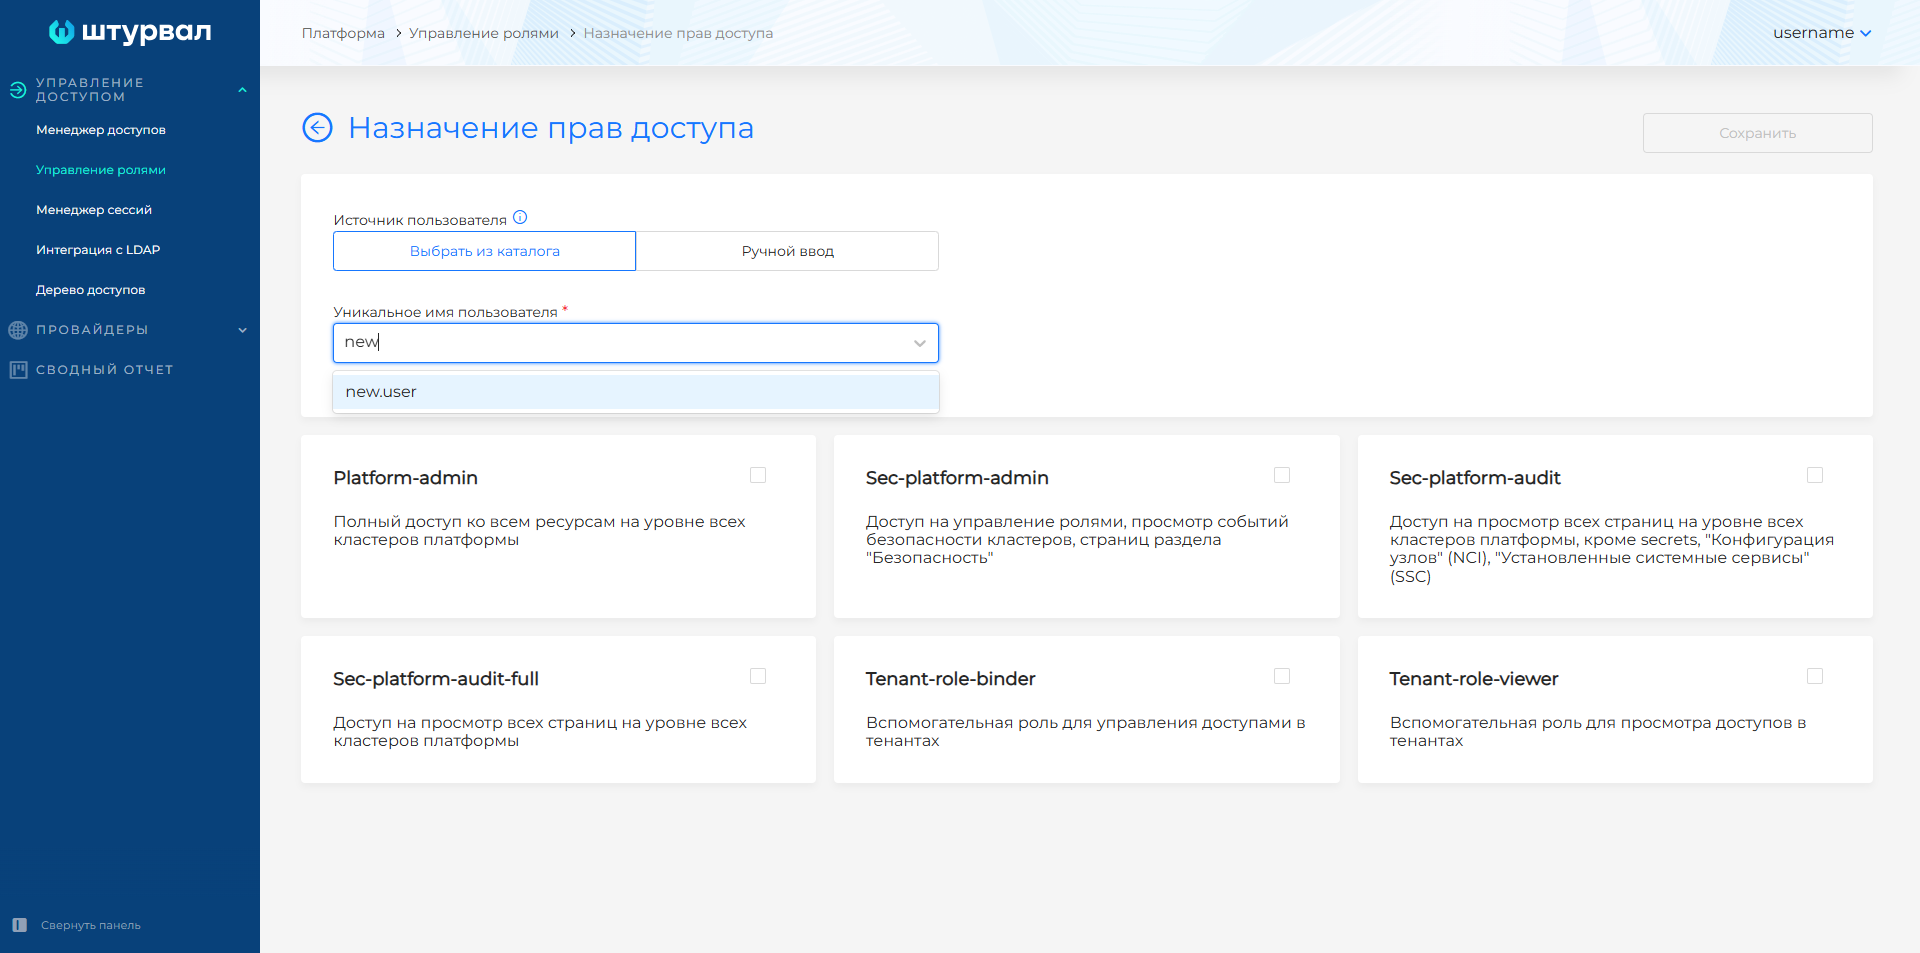
- To find a user in the LDAP directory, in the platform web UI open Access management, go to Role management, and click + next to Users.
- In the Unique user name field, start typing the user name. Search starts from the second character. Results show users whose names contain the entered characters.
- Select a user from the list (directory search is case-insensitive).
Screenshot