ServiceAccounts
ServiceAccount — учётная запись Kubernetes для идентификации в кластере. Это не учётная запись пользователя: поды, системные компоненты и внешние приложения могут использовать её учётные данные.
Где управлять
Неймспейс → Безопасность → ServiceAccounts.
На странице можно создать, изменить, удалить или просмотреть ServiceAccount.
Создание ServiceAccount
- Безопасность → ServiceAccounts → + Добавить ServiceAccount.
- Задайте имя. При необходимости добавьте лейблы и аннотации.
- Нажмите Сохранить.
Управление правами доступа ServiceAccount доступно только после создания учётной записи.
Просмотр, изменение и удаление
На странице просмотра можно:
- на вкладке ServiceAccount посмотреть имя и дату создания и управлять правами доступа;
- на вкладке Лейблы и аннотации обновить метаданные. Как добавить и изменить — в разделе Лейблы и аннотации;
- на вкладке Манифест изменить YAML. После правок выполните проверку; результат отображается справа. Несохранённые изменения не применяются.
Сохранить записывает изменения учётной записи. Права доступа этой кнопкой не сохраняются: они добавляются отдельно.
Удалить ServiceAccount можно из списка (значок удаления в строке) или кнопкой Удалить на странице просмотра.
В списке ServiceAccounts можно удалить один объект или несколько сразу. Как выбрать объекты и подтвердить удаление — в разделе Множественное удаление.
Права доступа
Чтобы назначить права ServiceAccount на вкладке ServiceAccount в блоке Права доступа нажмите +. Справа откроется Добавление прав доступа.
Скриншот: ServiceAccount без прав доступа
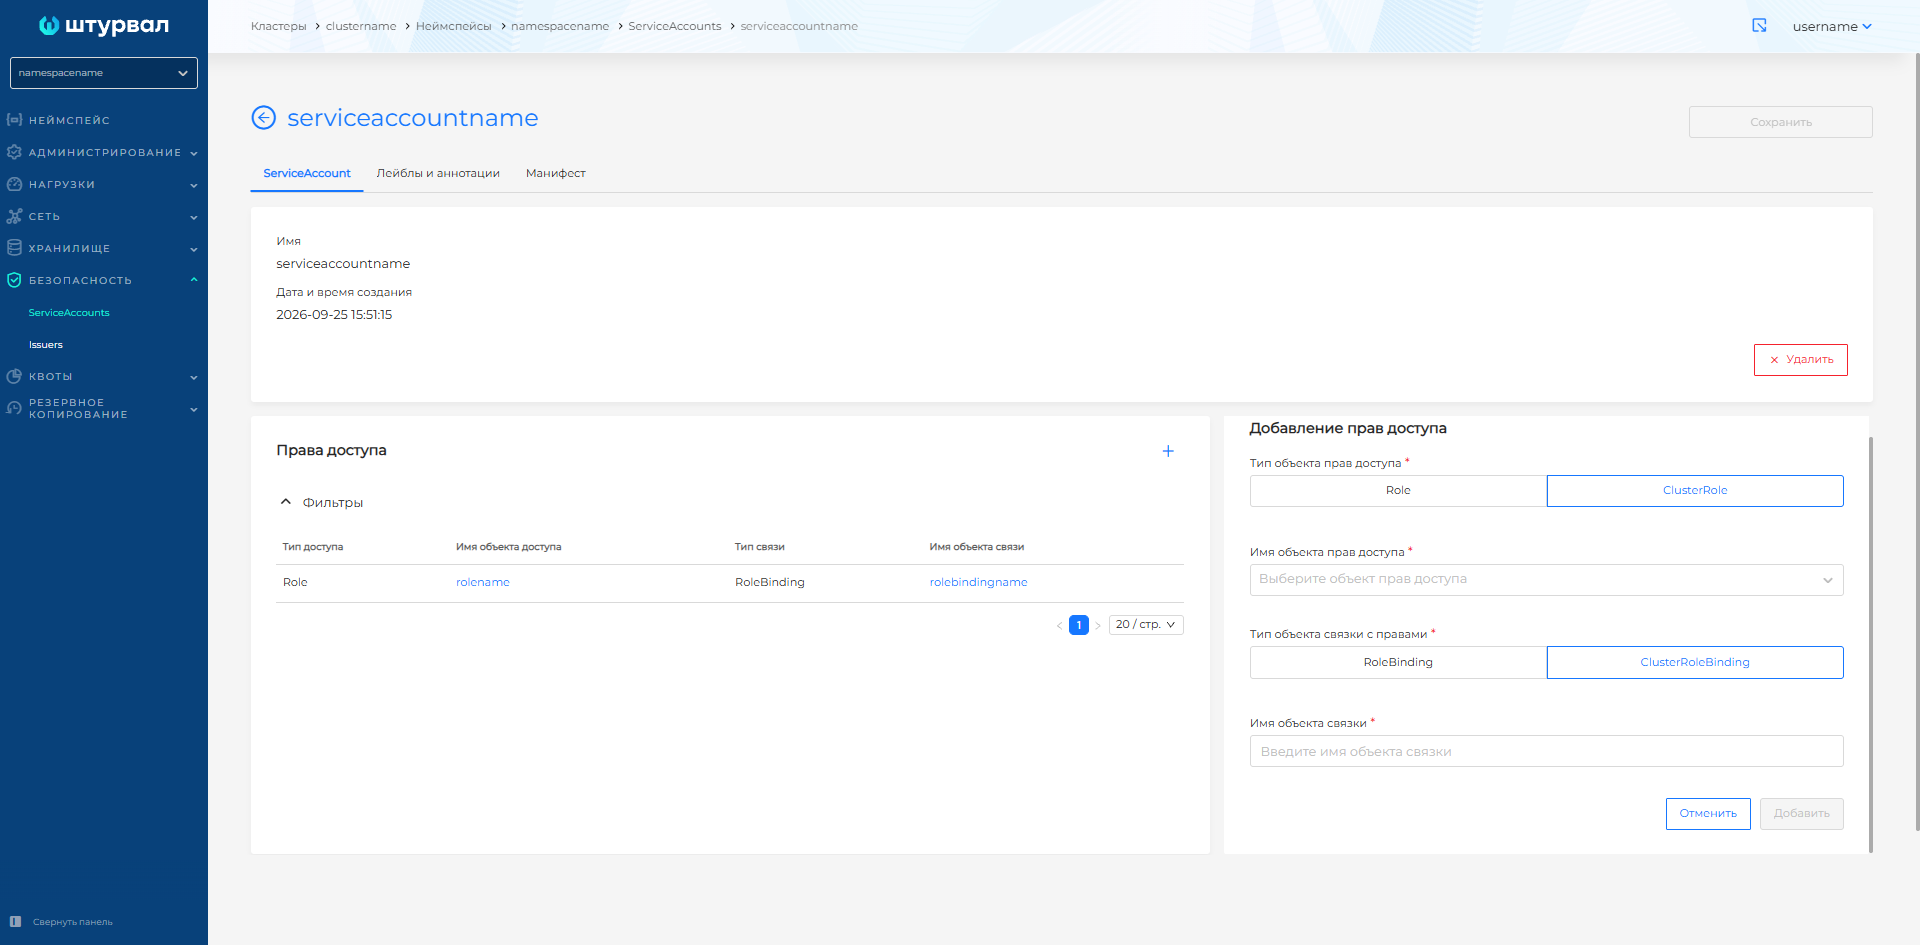
Выберите тип объекта: Role или ClusterRole (при наличии прав доступа к кластерным ролям).
В Имени объекта прав доступа выберите роль из списка или создайте новую. Для Role список ролей текущего неймспейса, для ClusterRole — все кластерные роли. Если роли ещё нет, создайте ее, нажав на + Создать Role или + Создать ClusterRole. В модальном окне импорта манифеста задайте имя и пропишите правила в блоке rules.
Для Role доступен только тип связи RoleBinding. Для ClusterRole можно выбрать RoleBinding или ClusterRoleBinding. Задайте имя связи и нажмите Добавить.
Нажатие на имя Role или ClusterRole, RoleBinding или ClusterRoleBinding в списке открывает модальное окно просмотра манифеста объекта.
При удалении Role или ClusterRole в ServiceAccount, вместе с ней удалится и связанная RoleBinding или ClusterRoleBinding. При удалении RoleBinding или ClusterRoleBinding, роль от учётной записи будет отвязана, но сама роль останется.
Удаление или изменение Role и ClusterRole затронет и другие ServiceAccounts, которые используют эту роль.