Требования
Инфраструктура, лицензия, сеть, ресурсы.
Требования к открытому контуру
| Параметр | Значение |
|---|---|
| Доступ к сети | Со всех узлов кластера и с машины shtil — исходящий доступ по TCP 443 до хоста r.shturval.tech |
| Прокси | Для подключения к r.shturval.tech требуется прямой доступ; использование прокси-серверов не поддерживается |
| Лицензия | CE (Community) или Enterprise. При спецсимволах в строке передавайте её в одинарных кавычках в команде запуска |
| Репозиторий образов | По умолчанию r.shturval.tech (HTTPS, 443) |
Требования к квалификации администратора
Администратор должен обладать:
- базовыми навыками администрирования Linux;
- навыками работы с Kubernetes и процессами автоматизации управления контейнерными приложениями в кластерах.
Поддерживаемые провайдеры
- Shturval v2 — bare metal / хосты по SSH
- oVirt (в т.ч. zVirt, HostVM, РЕД Виртуализация, ROSA Virtualization)
- VMware vSphere
- OpenStack (в т.ч. Selectel, VK Cloud)
- Yandex Cloud
Подробнее: Как устроена работа с провайдерами.
Требования к ресурсам
Кластер управления должен состоять как минимум из одного узла Control Plane. Для отказоустойчивости — как минимум из трёх Control Plane и трёх Worker.
При установке кластера управления на один Control Plane узел на него устанавливаются только критически важные для работы кластера сервисы репозитория Shturval. Сервисы логирования, мониторинга и резервного копирования в такой конфигурации не устанавливаются.
Обратите внимание! Внимание: Кластер управления, состоящий только из одного Control Plane узла, не рекомендуется для production, т.к. не обеспечивает отказоустойчивость. Однако при необходимости на нём можно развернуть до 5 клиентских кластеров.
В пакете лицензии платформы задан лимит по количеству Worker-узлов или vCPU. При превышении лимита на экранах графического интерфейса отображается уведомление.
При загрузке ресурсов свыше 80% рекомендуется добавлять узлы. По умолчанию системные метрики хранятся 7 дней; системные логи ротируются по заполнению. Пользовательские логи и метрики по умолчанию не собираются.
Минимальная конфигурация (Только 1 Control Plane узел)
Только для тестовых инсталляций
Таблица ресурсов и схема
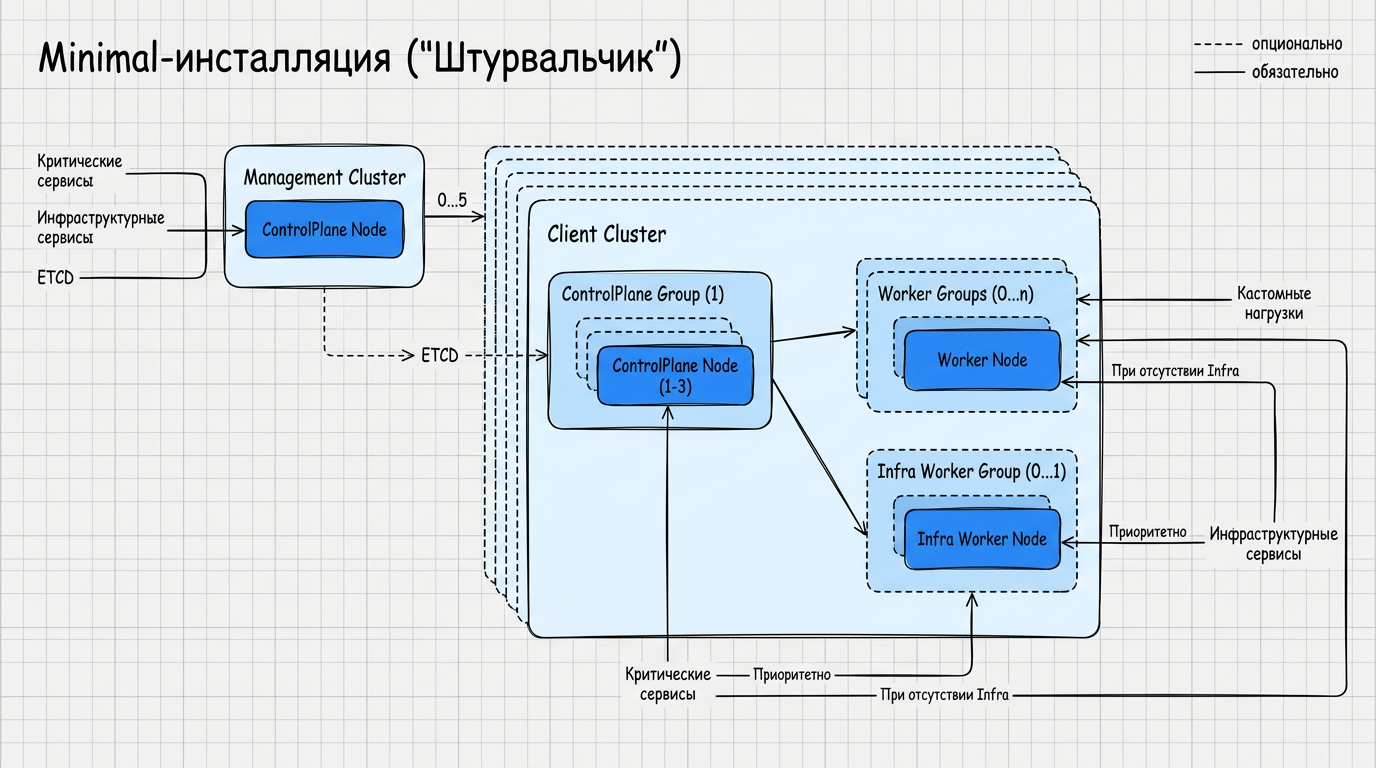
| Компонент | CPU (vCPU) | Memory (GiB) | Disk (GiB) | IOPS |
|---|---|---|---|---|
| Control Plane узел | 6 | 8 | 80 | 600 |
Минимальная рекомендуемая конфигурация (1 CP + 3 Worker)
Не рекомендуется для production инсталляций
Таблица ресурсов
| Компонент | CPU (vCPU) | Memory (GiB) | Disk (GiB) | IOPS |
|---|---|---|---|---|
| Control Plane узел | 4 | 16 | 100 | 600 |
| Worker-узел | 8 | 32* | 300** | 600 |
* При использовании кластера управления исключительно для управления клиентскими кластерами (без пользовательских нагрузок) — минимум 16 GiB. 32 GiB обеспечивают запас для мониторинга, логирования и резервного копирования.
** Минимум 100 GiB для системных компонентов; 300 GiB обеспечивают хранение метрик (7 дней) и ротируемых логов.
Отказоустойчивая конфигурация (3 CP + 3 Worker)
Таблица ресурсов
| Компонент | CPU (vCPU) | Memory (GiB) | Disk (GiB) | IOPS |
|---|---|---|---|---|
| Control Plane узел (×3) | 4 | 16 | 100 | 600 |
| Worker-узел (×3) | 8 | 32* | 300** | 600 |
* При использовании кластера управления исключительно для управления клиентскими кластерами (без пользовательских нагрузок) — минимум 16 GiB. 32 GiB обеспечивают запас для мониторинга, логирования и резервного копирования.
** Минимум 100 GiB для системных компонентов; 300 GiB обеспечивают хранение метрик (7 дней) и ротируемых логов.
Stand-alone кластер (без клиентских кластеров)
Режим, в котором кластер управления используется и для рабочих нагрузок. Подробнее о режиме — в разделе Режимы работы кластера управления.
Таблица ресурсов
| Компонент | CPU (vCPU) | Memory (GiB) | Disk (GiB) | IOPS |
|---|---|---|---|---|
| Control Plane (1 узел) | 6 | 8 | 80 | 600 |
| Control Plane + 2 Worker | 4 / 4 | 8 / 8 | 60 / 60 | 600 |
Ресурсы машины shtil
Для инсталляции потребуется утилита shtil. Скачивание и работа с утилитой описаны в разделе подготовки к инсталляции. Машина shtil: утилиту shtil необходимо запускать с хоста с ОС Linux. Минимум свободных ресурсов: 3 vCPU, 3 GiB RAM, 20 GiB диск. На машине shtil должны быть установлены Docker или Podman (см. Подготовку).
Поддерживаемые операционные системы машины запуска shtil
Ниже приведен список поддерживаемых операционных систем машины запуска shtil. При необходимости воспользуйтесь фильтрами, что посмотреть рекомендуемые ОС для разных сценариев инсталляции. Рекомендации для открытого и закрытого окружений отличаются.
| Операционная система | Версия | Версия ядра |
|---|---|---|
| Astra Linux SE | 1.7.5, 1.8 | 6.1, 6.6 |
| Debian | bullseye | 5.10 |
| Debian | bookworm | 6.1.0 |
| Ubuntu | Noble 24.04 | 6.8 |
| РЕД ОС | 7.3.4 | 6.1 |
| РЕД ОС | 8 | 6.6, 6.12 |
| РОСА | Хром | 6.12 |
| РОСА | Хром | 6.6 |
| Alt Linux | 10 | 6.1 |
| RHEL | 9 | 5.14 |
| Rocky Linux | 9 | 5.14 |
| SberLinux | 5.9.1 | 5.14 |
Рекомендуемые
Нет рекомендуемых ОС по выбранным фильтрам
С ограничениями
Нет ОС по выбранным фильтрам
Требования к хостам и ОС
Поддерживаемые операционные системы
На всех узлах кластера должна использоваться одна и та же версия ядра ОС.
| Операционная система | Версия | Версия ядра |
|---|---|---|
| Astra Linux SE | 1.7, 1.7.5, 1.8 | 5.10, 5.15, 6.1, 6.6 |
| Debian | Bullseye, Bookworm | 5.10, 6.1.0 |
| Ubuntu | Focal 20.04, Jammy 22.04, Noble 24.04 | 5.10, 5.15, 6.8 |
| РЕД ОС | Murom, 7.3.4, 8 | 5.10, 5.15, 6.1, 6.6, 6.12 |
| РОСА | Хром | 6.6, 6.12 |
| Alt Linux | 10 | 6.1 |
| ОСнова | Onyx | 6.6 |
| Oracle Linux | 8.7 | 5.15 |
| RHEL | 9 | 5.14 |
| Rocky Linux | 9 | 5.14 |
| SberLinux | 5.9.1 | 5.14 |
Обязательные пакеты на узлах: openssh-server и зависимости, пакетный менеджер (yum или apt), sudo, iptables, gnupg.
Инфраструктура: физические серверы архитектуры x86 при использовании заранее подготовленных хостов. Для провайдера инфраструктуры oVirt и подобых версии не ниже 4.4. Для провайдера инфраструктуры VMware vSphere (гипервизор не ниже 6.7 update 3).
Узлы кластера
- Узлы должны резолвить FQDN репозитория образов r.shturval.tech и другие сетевые имена, используемые выбранным сценарием.
- SELinux — режим
permissiveилиdisabled. - Недоступные репозитории пакетов ОС должны быть отключены или удалены.
- Для Linux-пользователя, от имени которого выполняется установка (например,
/home/shturval), должен быть создан домашний каталог. - Пользователь для установки выполняет
sudoбез пароля на всех целевых узлах. Для провайдера Shturval v2 пароль можно указать в мастере установки или передать из консоли — см. Пароль SSH-пользователя для sudo.
Подробнее о настройках и проверках (см. Подготовку)
Удалённый доступ по SSH при инсталляции на предварительно созданных хостах
На каждом сервере должно быть:
- Служба OpenSSH принимает подключения на порту TCP 22.
- Создана одинаковая на всех узлах сервисная учётная запись для установки.
- Настроена аутентификация по одинаковому публичному ключу на всех узлах.
- Для сервисной учётной записи разрешено выполнение
sudoбез пароля. Еслиsudoзапрашивает пароль, укажите Пароль пользователя при установке — см. Пароль SSH-пользователя для sudo.
Локальное хранилище
В качестве локального хранилища используется RawFile Provisioner; ZFS не поддерживается. Допустимые файловые системы: ext4, btrfs, xfs.
Сетевые требования
Межсетевые экраны не должны блокировать соединения, необходимые компонентам платформы.
Основные порты
| Назначение | Порт | Протокол |
|---|---|---|
| Ingress (HTTP/HTTPS) | 80, 443 | TCP |
| KubeAPI | 6443 | TCP |
| SSH (инсталляция) | 22 | TCP |
| Репозиторий образов (r.shturval.tech) | 443 | TCP |
| etcd | 2379, 2380 | TCP |
| Cilium (CNI) | 4240, 6081 | TCP, UDP |
| S3 (Velero) | 9000 | TCP |
| LDAP | 389, 636 | TCP/UDP |
| Keycloak, Blitz (OIDC) | 80, 443 | TCP |
LDAP, OIDC (Keycloak, Blitz): могут размещаться во внешнем периметре или в облаке, если политика безопасности это допускает.
S3 (Velero): может быть облачным или внутренним S3-совместимым хранилищем.
Правила адресации и доступа
- IP-адреса узлов не меняются в процессе эксплуатации кластера.
- Машина shtil и все узлы кластера должны иметь прямой исходящий доступ к r.shturval.tech:443.
- Кластер управления должен иметь доступ к API используемых провайдеров инфраструктуры (oVirt Engine, vCenter и т.д. — по сценарию развёртывания).
Подсеть Control Plane и виртуальные IP (VIP)
IP-адреса узлов Control Plane должны принадлежать одной подсети и одному широковещательному сегменту. При использовании внутренних балансировщиков для KubeAPI и Ingress требуется по одному свободному VIP на каждый.
Если используются внешние балансировщики для KubeAPI и/или Ingress, выделение VIP не требуется. Требования и пример настройки внешнего балансировщика приведены ниже.
Дополнительные правила для внутренних VIP:
- VIP не должны быть настроены на интерфейсах узлов до установки.
- VIP для API-сервера должен принадлежать той же подсети, что и IP-адреса узлов Control Plane.
- VIP для Ingress используется на сетевом балансировщике нагрузки.
- Для кластера управления с одним Control Plane IP-адреса должны назначаться по возрастанию: сначала IP-адрес узла, затем VIP API-сервера, затем VIP Ingress.
Внешний балансировщик нагрузки
При развёртывании кластера с несколькими Control Plane узлами для KubeAPI требуется балансировщик нагрузки. Платформа может использовать встроенный (VIP через Kube-VIP) или внешний балансировщик.
Внешний балансировщик также используется для Ingress, когда трафик должен идти через общую точку входа, например, HAProxy перед кластером.
Настройка внешнего балансировщика в кластере
Требования:
- Балансировка выполняется на уровне L4 (TCP).
- Балансировщик должен поддерживать сохранение выбора узла по IP-адресу источника (sticky session / source IP affinity), например,
balance sourceв HAProxy. - Внешний балансировщик для KubeAPI при установке кластера с провайдером Shturval v2 должен быть настроен до начала инсталляции кластера.
Пример настройки HAProxy (статическая конфигурация)
Пример статической конфигурации HAProxy
Ниже — пример конфигурации HAProxy для кластера с 3 Control Plane и 2 Worker узлами. Подставьте свои IP-адреса.
#---------------------------------------------------------------------
# myclustername cluster
#---------------------------------------------------------------------

frontend myclustername-api-server
    bind 10.11.12.100:6443
    default_backend myclustername-api-server
    mode tcp

backend myclustername-api-server
    balance source
    mode tcp
    server master1 10.11.13.1:6443 check
    server master2 10.11.13.2:6443 check
    server master3 10.11.13.3:6443 check

frontend myclustername-ingress-http
    bind 10.11.12.100:80
    default_backend myclustername-ingress-http
    mode tcp
    option tcplog

backend myclustername-ingress-http
    balance source
    mode tcp
    server worker1 10.11.13.4:80 check
    server worker2 10.11.13.5:80 check

frontend myclustername-ingress-https
    bind 10.11.12.100:443
    default_backend myclustername-ingress-https
    mode tcp
    option tcplog

backend myclustername-ingress-https
    balance source
    mode tcp
    server worker1 10.11.13.4:443 check
    server worker2 10.11.13.5:443 check
Расшифровка адресов:
| Адрес | Назначение |
|---|---|
| 10.11.12.100 | IP внешнего балансировщика (точка входа) |
| 10.11.13.1–10.11.13.3 | Control Plane узлы (порт 6443) |
| 10.11.13.4–10.11.13.5 | Worker узлы (порты 80, 443) |
При использовании NodePort для Ingress укажите порты 30080 и 30443 вместо 80 и 443 на Worker-узлах.
Динамическое добавление бэкендов (CoreHA)
Модуль shturval-coreha позволяет HAProxy динамически получать список узлов с Ingress Controller через DNS. Это удобно при масштабировании или миграции подов.
Настройка CoreHA:
- Установите и включите Модуль поиска узлов с запущенными hostport сервисами (
shturval-coreha) в разделе Сервисы и репозитории. - Настройте параметры чарта, например:
config: zoneName: cluster-prod01-dc1.shturval - Примените ShturvalServicePatch к
shturval-ingress-controllerс лейбломingress.cluster/nameи включённым hostPort. - В HAProxy используйте
resolversиserver-template:
resolvers coredns-cluster
    nameserver ns1 <api-server-vip>:1053
    accepted_payload_size 8192

backend cluster-prod01-dc1-ingress-http
    balance source
    mode tcp
    server-template daemonset 2 <label_value>.ingress.<zoneName>:80 check resolvers coredns-cluster init-addr none
Где <api-server-vip> — адрес API-сервера кластера, <zoneName> — значение config.zoneName в shturval-coreha, <label_value> — значение лейбла ingress.cluster/name.
Проверка: dig @<api-server-vip> -p 1053 <label_value>.ingress.<zoneName>.
Порты и направления трафика
| Назначение | Порт балансировщика | Бэкенды |
|---|---|---|
| KubeAPI | 6443 | Control Plane узлы:6443 |
| Ingress HTTP | 80 | Worker узлы:80 (или 30080 при NodePort) |
| Ingress HTTPS | 443 | Worker узлы:443 (или 30443 при NodePort) |
При использовании CoreHA балансировщик подключается к DNS-серверу модуля на порту 1053 (VIP Control Plane) для динамического разрешения имён бэкендов.
По провайдерам
| Провайдер | Рекомендации |
|---|---|
| Shturval v2 | HAProxy, Keepalived или аналог. Балансировщик для KubeAPI — до начала инсталляции |
| oVirt, VMware vSphere | Может использоваться балансировщик на уровне платформы виртуализации |
| OpenStack | Внешний балансировщик обязателен (встроенный VIP не поддерживается) |
| Yandex Cloud | Внешний балансировщик для KubeAPI и Ingress. Встроенный VIP не используется |
DNS и сетевые имена
- Каждый узел кластера должен иметь уникальное сетевое имя.
- Полное сетевое имя узла должно быть корректным DNS-именем не длиннее 63 символов.
- Имя кластера должно быть уникальным в сочетании с DNS-зоной организации и образовывать корректный поддомен DNS.
- В DNS должна быть создана зона; для каждого узла кластера должна быть создана запись типа A в этой зоне.
- Для API-сервера кластера управления создаётся A-запись вида
api.<cluster_name>.<base_domain>. - Для Ingress кластера управления создаётся wildcard-запись вида
*.<cluster_name>.<base_domain>.
Firewall (межсетевые экраны) не должны блокировать сетевые соединения. Это требуется для поддержки взаимодействия между компонентами платформы.
В матрицах ниже Registry — репозиторий образов r.shturval.tech (HTTPS, 443), если не указано иное.
Схемы межсетевого взаимодействия
Shturval v2 с внутренним балансировщиком для KubeAPI и внешним балансировщиком для Ingress и CoreHA для клиентского кластера
Схема — иллюстрация
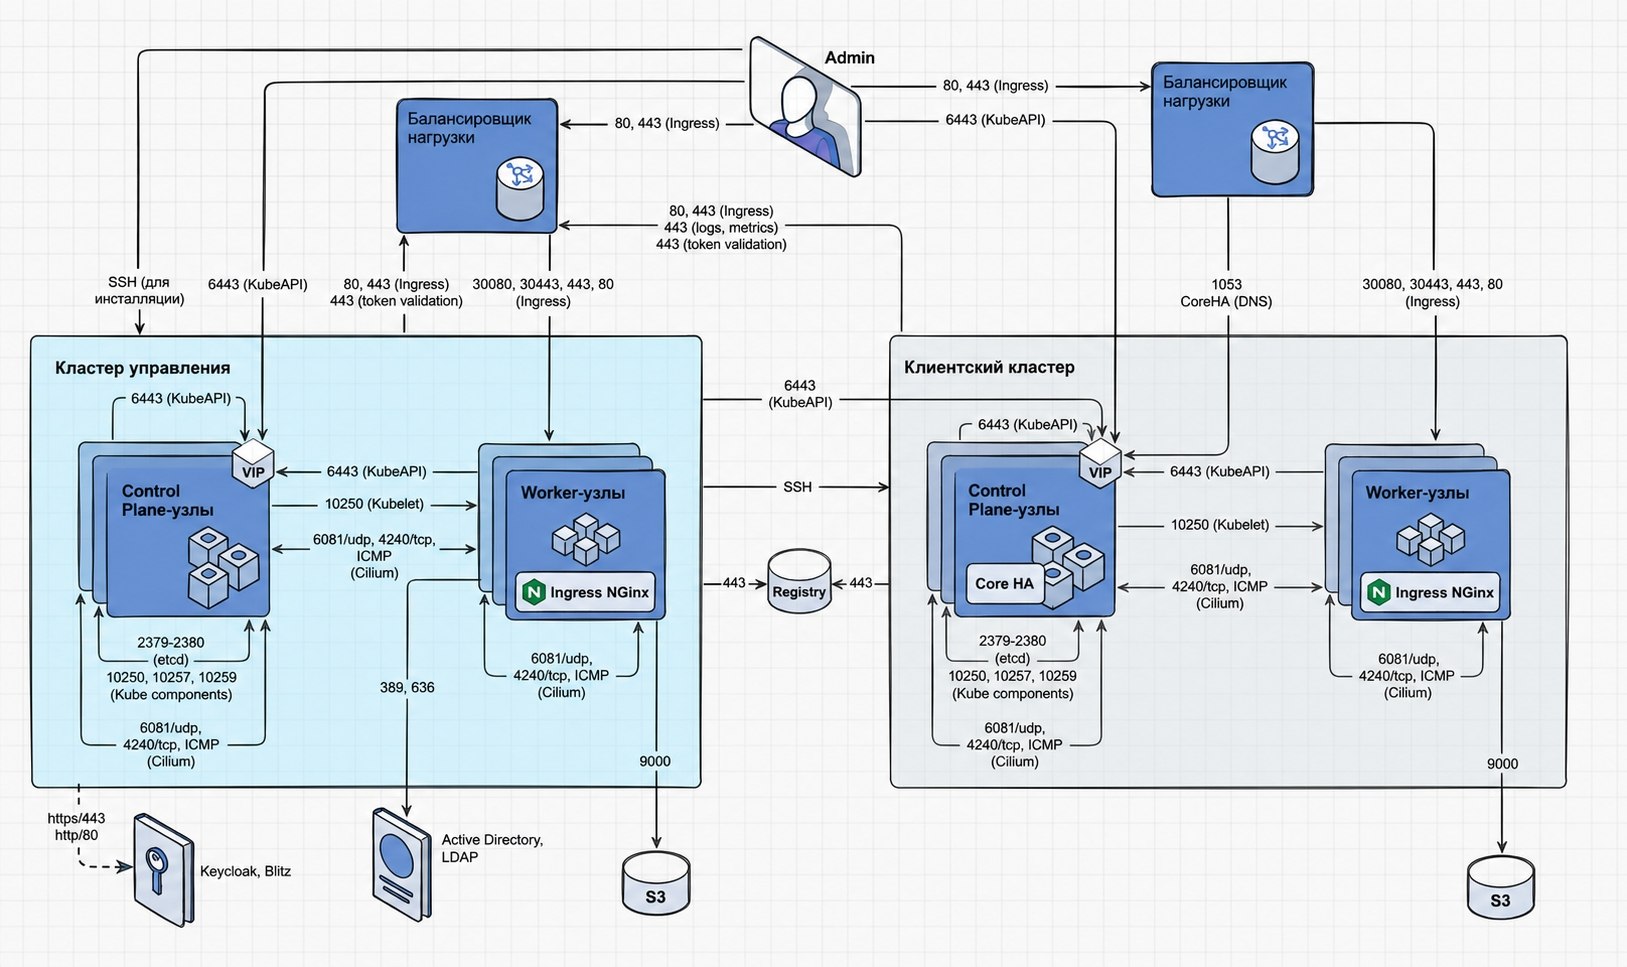
Описание — иллюстрация
| Source | Destination | Порт | Протокол | Назначение |
|---|---|---|---|---|
| Admin | Балансировщик нагрузки (Ingress) | 80 | TCP | Взаимодействие с Ingress-controller кластера |
| Admin | Балансировщик нагрузки (Ingress) | 443 | TCP | Взаимодействие с Ingress-controller кластера |
| Admin | VIP Control Plane узлов (KubeAPI) | 6443 | TCP | Администрирование и управление кластером |
| Admin | Кластер управления | 22 | TCP | Инсталляция кластера управления по SSH |
| Узлы кластера (Control Plane, Worker) | VIP Control Plane узла (KubeAPI) | 6443 | TCP | Компоненты Kubernetes и STD для взаимодействия с кластером |
| Узлы кластера | Балансировщик нагрузки (Ingress) | 80 (опционально) | TCP | Взаимодействие кластера с Ingress-controller |
| Узлы кластера | Балансировщик нагрузки (Ingress) | 443 | TCP | Взаимодействие кластера с Ingress-controller |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 30080 (опционально) | TCP | Взаимодействие с Ingress-controller кластера |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 30443 (опционально) | TCP | Взаимодействие с Ingress-controller кластера |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 443 | TCP | Взаимодействие с Ingress-controller кластера |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 80 | TCP | Взаимодействие с Ingress-controller кластера |
| Control Plane узлы | Worker-узлы (Kubelet) | 10250 | TCP | Компонент Kubernetes для взаимодействия с kubelet |
| Узлы кластера | Узлы кластера | 4240 | TCP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | — | ICMP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | 6081 | UDP | Кластерная сеть (Cilium) |
| Worker-узлы кластера управления | S3 (Simple Storage Service) | 9000 | TCP | Взаимодействие с хранилищем S3 (Velero) |
| Control Plane узел | Control Plane узлы (Etcd) | 2379, 2380 | TCP | Взаимодействие узлов кластера ETCD |
| Control Plane узел | Control Plane узлы (Kube components) | 10250, 10257, 10259 | TCP | Компоненты Kubernetes |
| Worker-узлы кластера управления | Active Directory | 389 | TCP/UDP | Взаимодействие с Active Directory, LDAP |
| Worker-узлы кластера управления | Active Directory | 636 | TCP | Взаимодействие с Active Directory, LDAP |
| Кластер управления | VIP Control Plane узлов клиентского кластера (KubeAPI) | 6443 | TCP | Взаимодействие кластера управления с клиентским кластером |
| Кластер управления | Клиентский кластер | 22 | TCP | Инсталляция клиентского кластера по SSH |
| Клиентский кластер | Балансировщик нагрузки | 443 | TCP | Валидация токена клиентского кластера через кластер управления |
| Кластер управления | Балансировщик нагрузки | 443 | TCP | Валидация токена кластера управления |
| Балансировщик нагрузки | VIP Control Plane узлов клиентского кластера (CoreHA DNS) | 1053 | TCP | Динамическое добавление бэкендов в HAProxy |
| Клиентский кластер | Балансировщик нагрузки (logs, metrics) | 443 | TCP | Перенаправление метрик, логов |
| Клиентский кластер | Registry | 443 | TCP | Взаимодействие с внешним репозиторием |
| Кластер управления | Registry | 443 | TCP | Взаимодействие с внешним репозиторием |
| Кластер управления | Keycloak, Blitz | 443, 80 | TCP | Аутентификация с внешним провайдером |
Shturval v2 с внутренним балансировщиком для KubeAPI и внешним балансировщиком для Ingress
Схема — иллюстрация
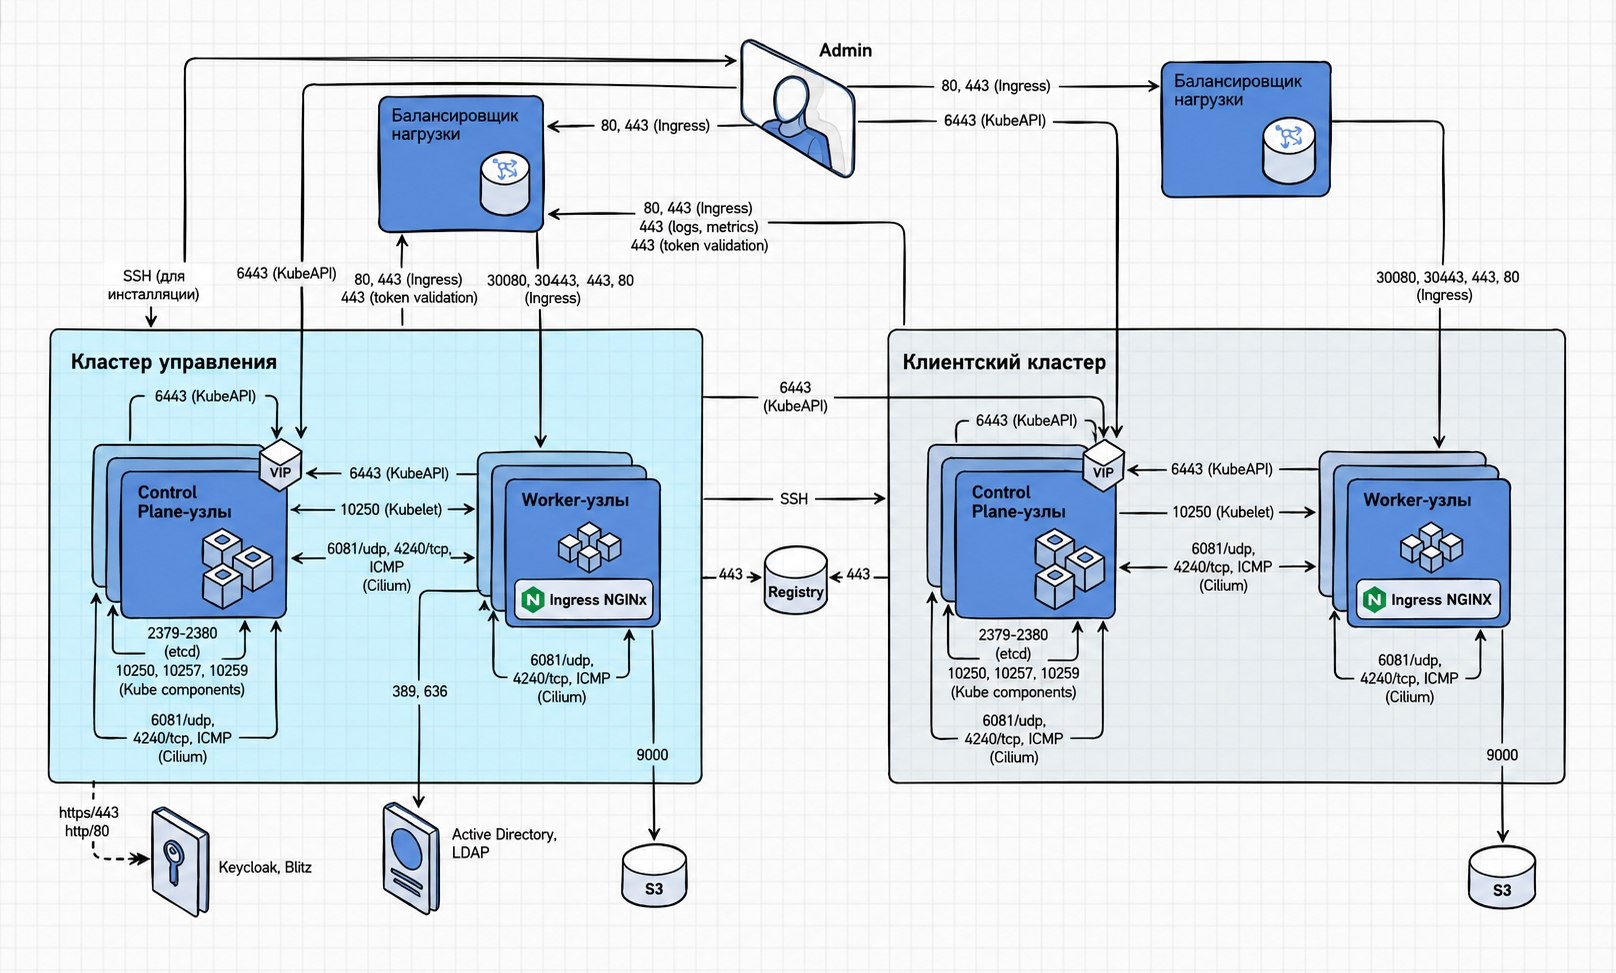
Описание — иллюстрация
| Source | Destination | Порт | Протокол | Назначение |
|---|---|---|---|---|
| Admin | Балансировщик нагрузки (Ingress) | 80, 443 | TCP | Взаимодействие с Ingress-controller |
| Admin | VIP Control Plane узлов (KubeAPI) | 6443 | TCP | Администрирование и управление кластером |
| Admin | Кластер управления | 22 | TCP | Инсталляция по SSH |
| Узлы кластера | VIP Control Plane узла (KubeAPI) | 6443 | TCP | Взаимодействие с кластером |
| Control Plane узел | Балансировщик нагрузки (Ingress) | 80 (опционально), 443 | TCP | Взаимодействие с Ingress-controller |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 30080, 30443 (опционально), 443, 80 | TCP | Взаимодействие с Ingress-controller |
| Control Plane узлы | Worker-узлы (Kubelet) | 10250 | TCP | Взаимодействие с kubelet |
| Узлы кластера | Узлы кластера | 4240 | TCP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | — | ICMP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | 6081 | UDP | Кластерная сеть (Cilium) |
| Worker-узлы | S3 | 9000 | TCP | Velero |
| Control Plane узел | Control Plane узлы (Etcd) | 2379, 2380 | TCP | ETCD |
| Control Plane узел | Control Plane узлы (Kube components) | 10250, 10257, 10259 | TCP | Kubernetes |
| Worker-узлы кластера управления | Active Directory | 389, 636 | TCP/UDP, TCP | LDAP |
| Кластер управления | VIP Control Plane клиентского кластера (KubeAPI) | 6443 | TCP | Управление клиентским кластером |
| Кластер управления | Клиентский кластер | 22 | TCP | Инсталляция по SSH |
| Клиентский кластер | Балансировщик нагрузки | 443 | TCP | Валидация токена |
| Кластер управления | Балансировщик нагрузки | 443 | TCP | Валидация токена |
| Клиентский кластер | Балансировщик нагрузки (logs, metrics) | 443 | TCP | Метрики, логи |
| Клиентский кластер | Registry | 443 | TCP | Репозиторий образов (r.shturval.tech) |
| Кластер управления | Registry | 443 | TCP | Репозиторий образов (r.shturval.tech) |
| Кластер управления | Keycloak, Blitz | 443, 80 | TCP | Аутентификация |
Shturval v2 с внутренним балансировщиком для KubeAPI и Ingress
Схема — иллюстрация
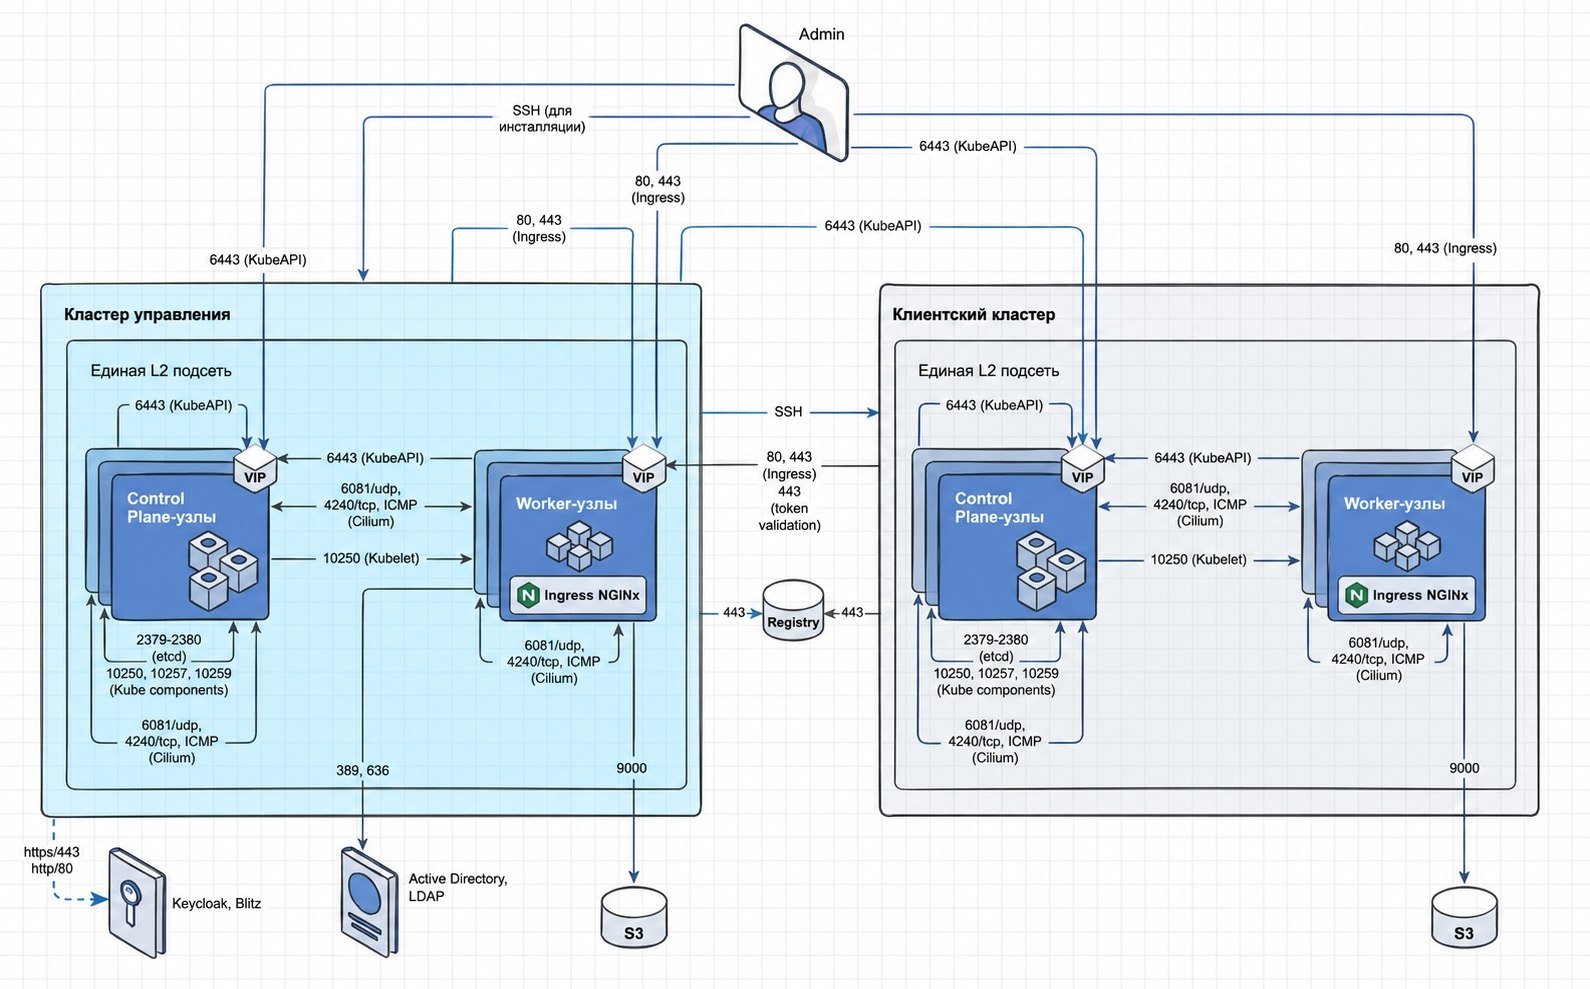
Описание — иллюстрация
| Source | Destination | Порт | Протокол | Назначение |
|---|---|---|---|---|
| Admin | VIP Worker-узлов (Ingress) | 80 (опционально), 443 | TCP | Взаимодействие с Ingress-controller |
| Admin | VIP Control Plane узлов (KubeAPI) | 6443 | TCP | Администрирование и управление кластером |
| Admin | Кластер управления | 22 | TCP | Инсталляция по SSH |
| Узлы кластера | VIP Control Plane узла (KubeAPI) | 6443 | TCP | Взаимодействие с кластером |
| Узлы кластера | VIP Worker-узел (Ingress) | 80, 443 | TCP | Взаимодействие с Ingress-controller |
| Control Plane узлы | Worker-узлы (Kubelet) | 10250 | TCP | Взаимодействие с kubelet |
| Узлы кластера | Узлы кластера | 4240 | TCP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | — | ICMP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | 6081 | UDP | Кластерная сеть (Cilium) |
| Worker-узлы | S3 | 9000 | TCP | Velero |
| Control Plane узел | Control Plane узлы (Etcd) | 2379, 2380 | TCP | ETCD |
| Control Plane узел | Control Plane узлы (Kube components) | 10250, 10257, 10259 | TCP | Kubernetes |
| Worker-узлы кластера управления | Active Directory | 389, 636 | TCP/UDP, TCP | LDAP |
| Кластер управления | VIP Control Plane клиентского кластера (KubeAPI) | 6443 | TCP | Управление клиентским кластером |
| Кластер управления | Клиентский кластер | 22 | TCP | Инсталляция по SSH |
| Клиентский кластер | VIP Worker-узел | 443 | TCP | Валидация токена |
| Клиентский кластер | Registry | 443 | TCP | Репозиторий образов (r.shturval.tech) |
| Кластер управления | Registry | 443 | TCP | Репозиторий образов (r.shturval.tech) |
| Кластер управления | Keycloak, Blitz | 443, 80 | TCP | Аутентификация |
Shturval v2 с внешним балансировщиком для KubeAPI и Ingress
Схема — иллюстрация
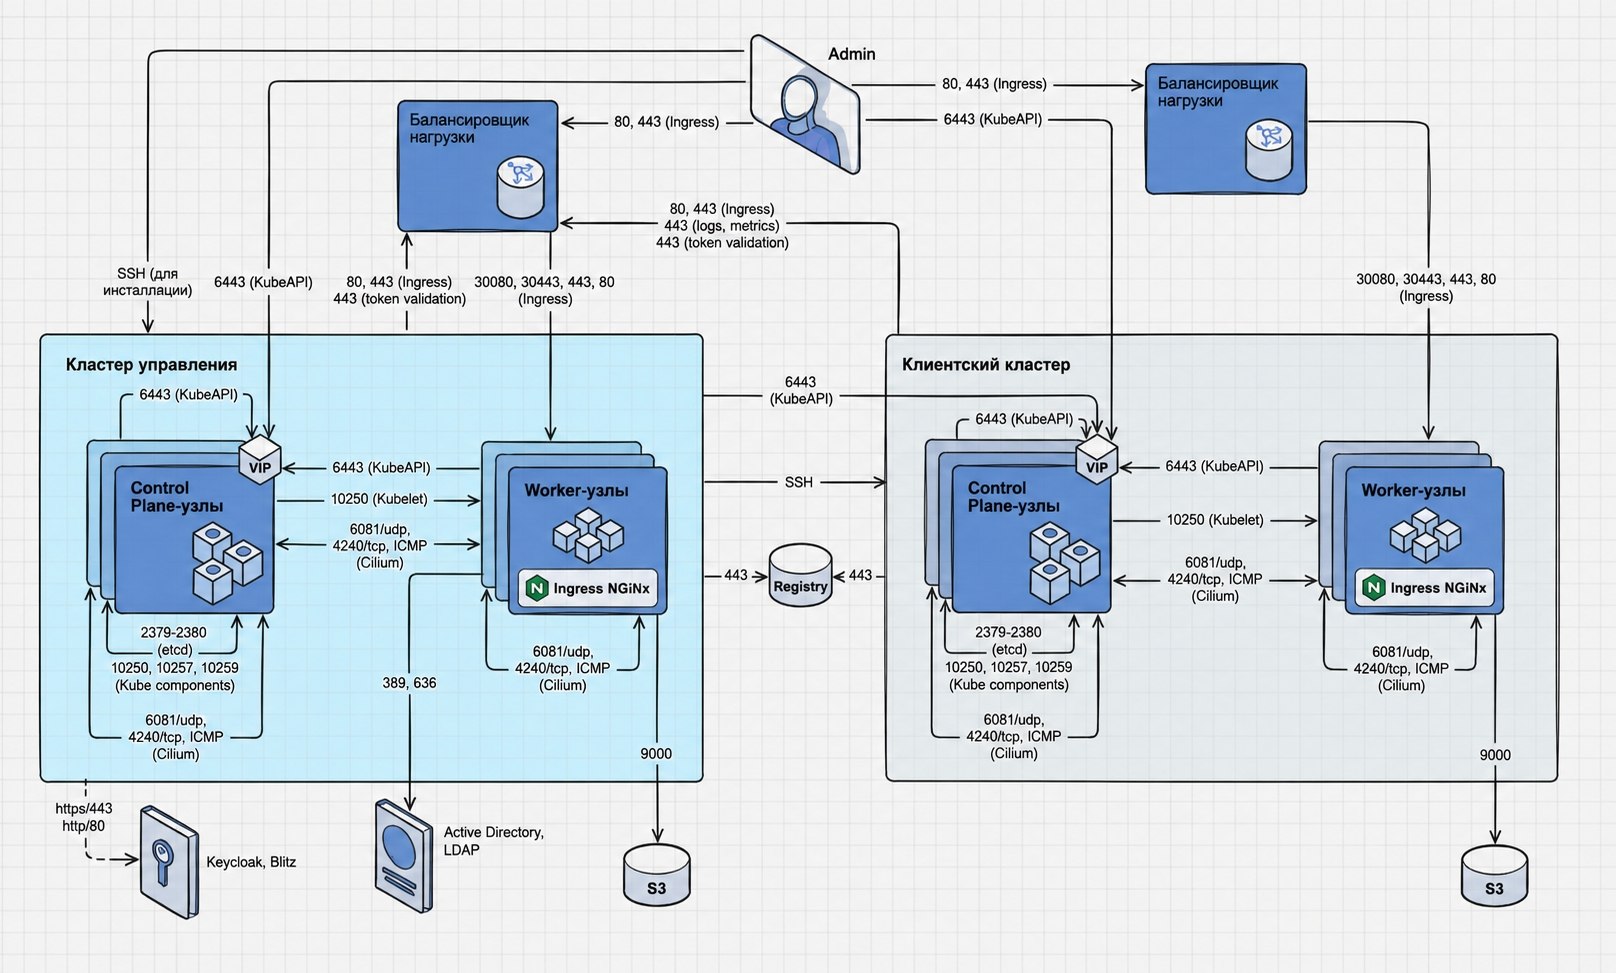
Описание — иллюстрация
| Source | Destination | Порт | Протокол | Назначение |
|---|---|---|---|---|
| Admin | Балансировщик нагрузки (Ingress) | 80, 443 | TCP | Взаимодействие с Ingress-controller |
| Admin | Балансировщик нагрузки (KubeAPI) | 6443 | TCP | Взаимодействие с кластером |
| Admin | Кластер управления | 22 | TCP | Инсталляция по SSH |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 30080, 30443 (опционально), 443, 80 | TCP | Ingress-controller |
| Балансировщик нагрузки (KubeAPI) | Control Plane узлы | 6443 | TCP | KubeAPI |
| Узлы кластера | Балансировщик нагрузки (Ingress) | 80, 443 | TCP | Ingress-controller |
| Control Plane узлы | Балансировщик нагрузки (KubeAPI) | 6443 | TCP | KubeAPI |
| Control Plane узлы | Worker-узлы (Kubelet) | 10250 | TCP | kubelet |
| Узлы кластера | Узлы кластера | 4240 | TCP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | — | ICMP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | 6081 | UDP | Кластерная сеть (Cilium) |
| Worker-узлы | S3 | 9000 | TCP | Velero |
| Control Plane узел | Control Plane узлы (Etcd) | 2379, 2380 | TCP | ETCD |
| Control Plane узел | Control Plane узлы (Kube components) | 10250, 10257, 10259 | TCP | Kubernetes |
| Worker-узлы кластера управления | Active Directory | 389, 636 | TCP/UDP, TCP | LDAP |
| Worker-узлы | Балансировщик нагрузки (KubeAPI) | 6443 | TCP | KubeAPI |
| Кластер управления | Балансировщик нагрузки (KubeAPI) | 6443 | TCP | KubeAPI |
| Кластер управления | Клиентский кластер | 22 | TCP | Инсталляция по SSH |
| Клиентский кластер | Балансировщик нагрузки | 443 | TCP | Валидация токена |
| Кластер управления | Балансировщик нагрузки | 443 | TCP | Валидация токена |
| Клиентский кластер | Балансировщик нагрузки (logs, metrics) | 443 | TCP | Метрики, логи |
| Клиентский кластер | Registry | 443 | TCP | Репозиторий образов (r.shturval.tech) |
| Кластер управления | Registry | 443 | TCP | Репозиторий образов (r.shturval.tech) |
| Кластер управления | Keycloak, Blitz | 443, 80 | TCP | Аутентификация |
Shturval v2 stand-alone кластер с внутренним балансировщиком для KubeAPI и Ingress
Схема — иллюстрация
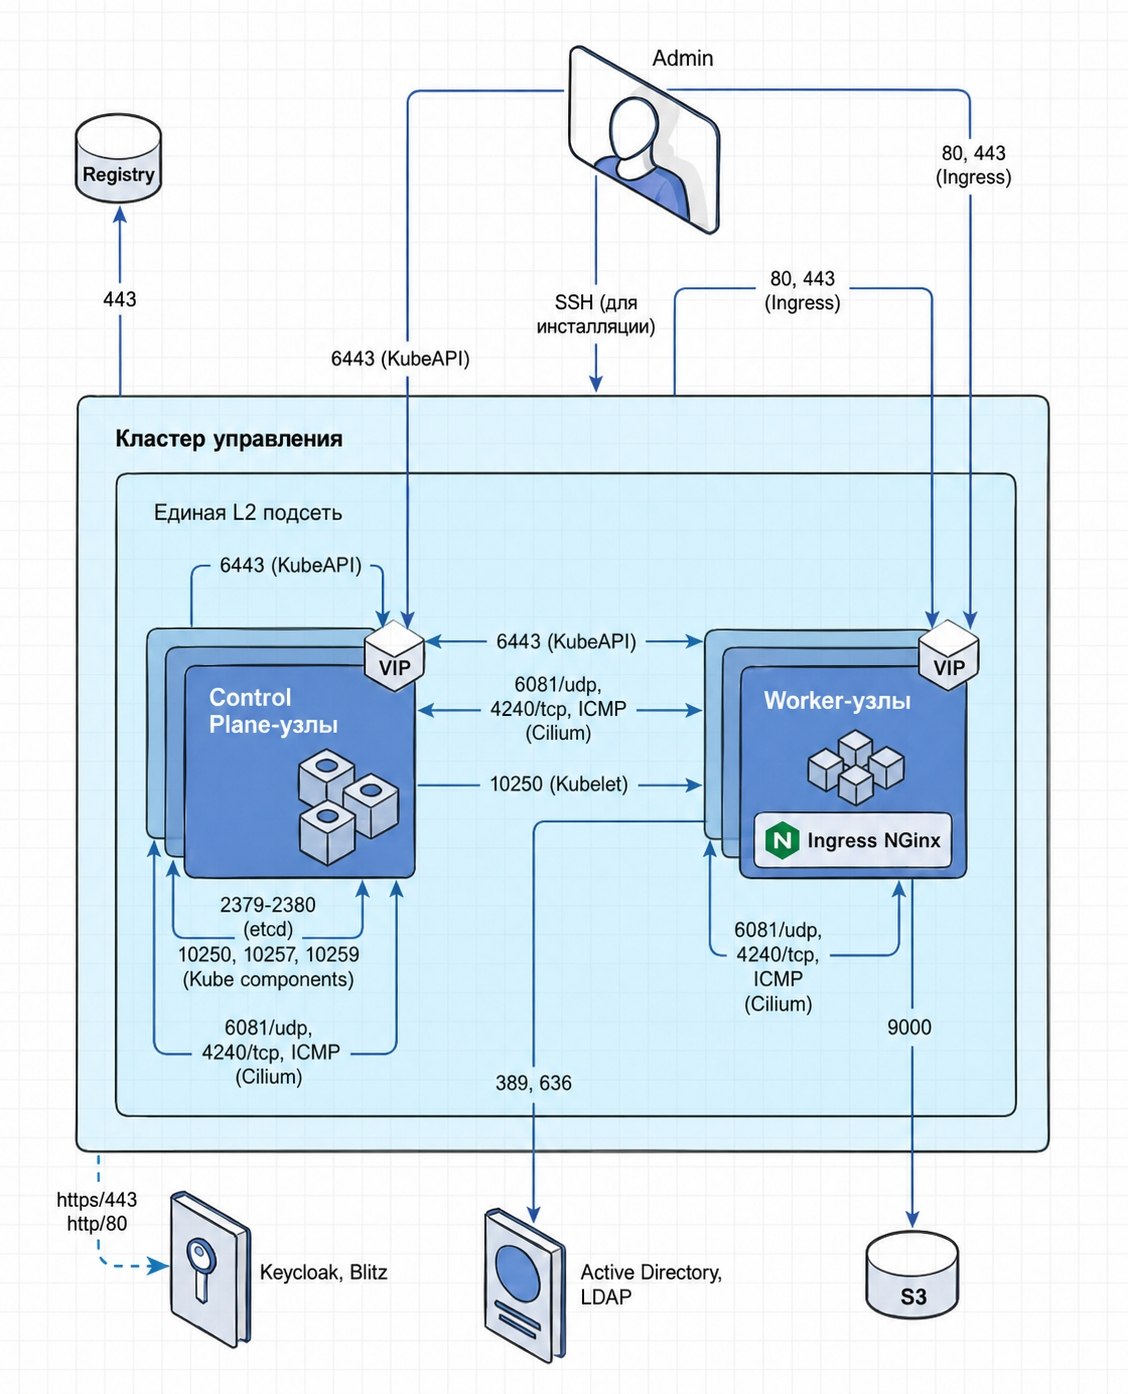
Описание — иллюстрация
| Source | Destination | Порт | Протокол | Назначение |
|---|---|---|---|---|
| Admin | VIP Worker-узлов (Ingress) | 80 (опционально), 443 | TCP | Ingress-controller |
| Admin | VIP Control Plane узлов (KubeAPI) | 6443 | TCP | Администрирование кластера |
| Admin | Кластер управления | 22 | TCP | Инсталляция по SSH |
| Кластер управления | Балансировщик нагрузки | 443 | TCP | Валидация токена |
| Узлы кластера | VIP Control Plane узла (KubeAPI) | 6443 | TCP | Взаимодействие с кластером |
| Узлы кластера | VIP Control Plane узла (Ingress) | 80, 443 | TCP | Ingress-controller |
| Control Plane узлы | Worker-узлы (Kubelet) | 10250 | TCP | kubelet |
| Узлы кластера | Узлы кластера | 4240 | TCP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | — | ICMP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | 6081 | UDP | Кластерная сеть (Cilium) |
| Worker-узлы | S3 | 9000 | TCP | Velero |
| Control Plane узел | Control Plane узлы (Etcd) | 2379, 2380 | TCP | ETCD |
| Control Plane узел | Control Plane узлы (Kube components) | 10250, 10257, 10259 | TCP | Kubernetes |
| Worker-узлы | Active Directory | 389, 636 | TCP/UDP, TCP | LDAP |
| Кластер управления | Registry | 443 | TCP | Репозиторий образов (r.shturval.tech) |
| Кластер управления | Keycloak, Blitz | 443, 80 | TCP | Аутентификация |
Shturval v2 stand-alone с внутренним балансировщиком для KubeAPI и внешним для Ingress
Схема — иллюстрация
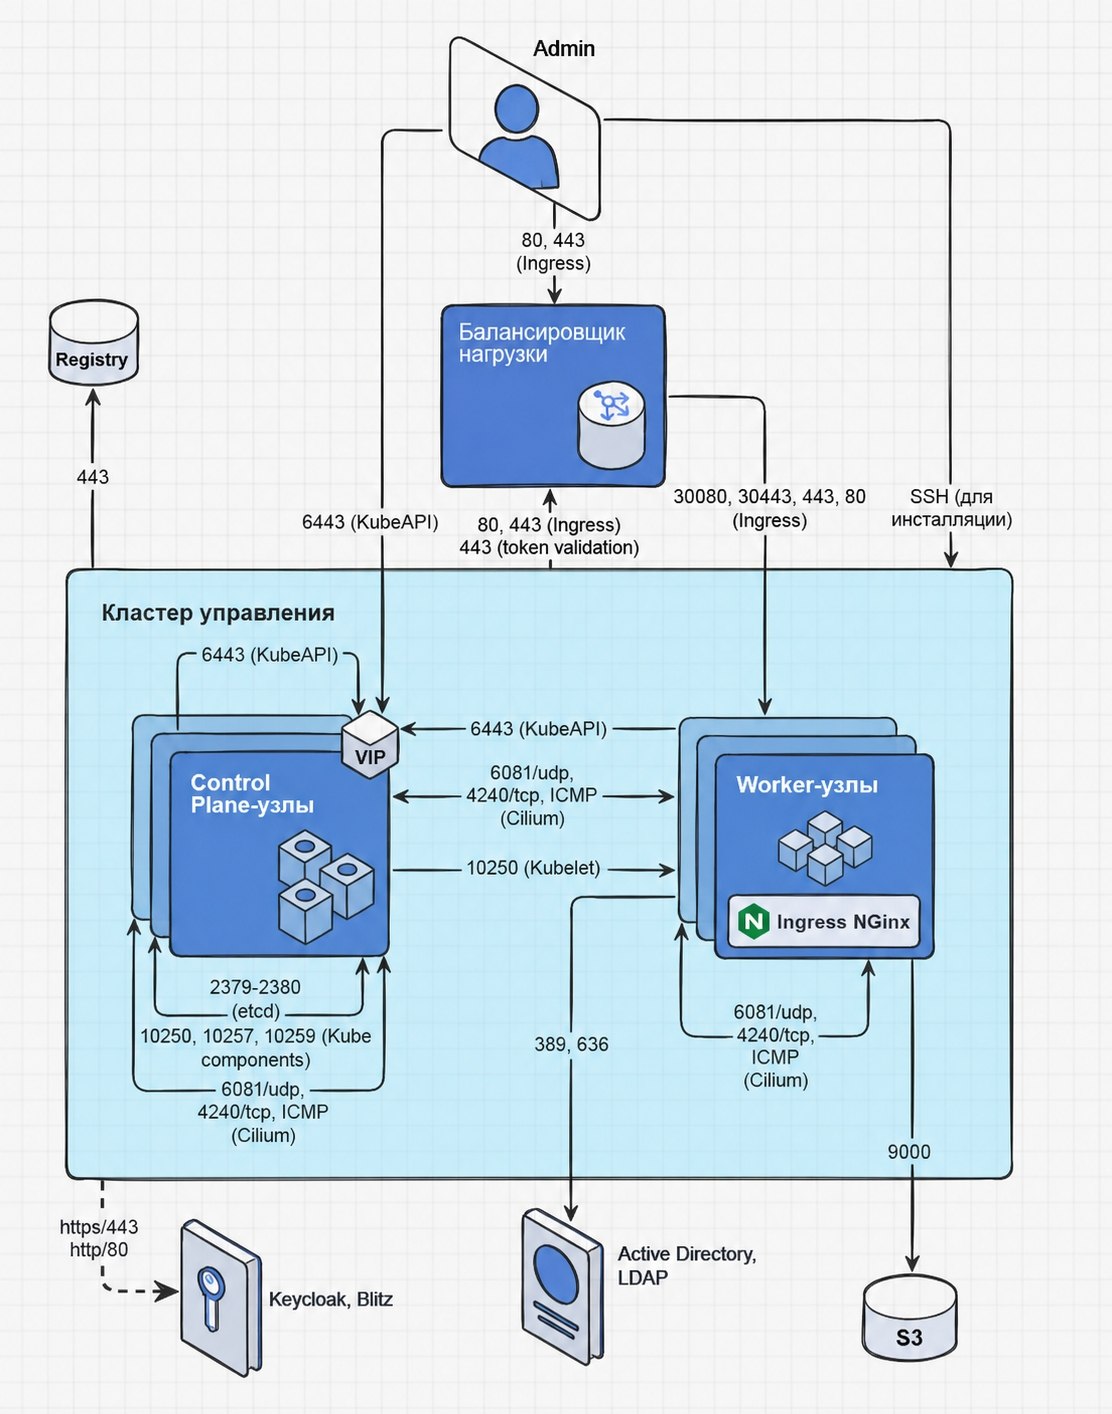
Описание — иллюстрация
| Source | Destination | Порт | Протокол | Назначение |
|---|---|---|---|---|
| Admin | Балансировщик нагрузки (Ingress) | 80, 443 | TCP | Ingress-controller |
| Admin | VIP Control Plane узлов (KubeAPI) | 6443 | TCP | Администрирование кластера |
| Admin | Кластер управления | 22 | TCP | Инсталляция по SSH |
| Узлы кластера | Балансировщик нагрузки (Ingress) | 80, 443 | TCP | Ingress-controller |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 30080, 30443 (опционально), 443, 80 | TCP | Ingress-controller |
| Узлы кластера | VIP Control Plane узла (KubeAPI) | 6443 | TCP | Взаимодействие с кластером |
| Control Plane узлы | Worker-узлы (Kubelet) | 10250 | TCP | kubelet |
| Узлы кластера | Узлы кластера | 4240 | TCP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | — | ICMP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | 6081 | UDP | Кластерная сеть (Cilium) |
| Worker-узлы | S3 | 9000 | TCP | Velero |
| Control Plane узел | Control Plane узлы (Etcd) | 2379, 2380 | TCP | ETCD |
| Control Plane узел | Control Plane узлы (Kube components) | 10250, 10257, 10259 | TCP | Kubernetes |
| Worker-узлы | Active Directory | 389, 636 | TCP/UDP, TCP | LDAP |
| Кластер управления | Registry | 443 | TCP | Репозиторий образов (r.shturval.tech) |
| Кластер управления | Keycloak, Blitz | 443, 80 | TCP | Аутентификация |
Shturval v2 DR-платформа с внутренним балансировщиком для KubeAPI и внешним для Ingress
Схема — иллюстрация
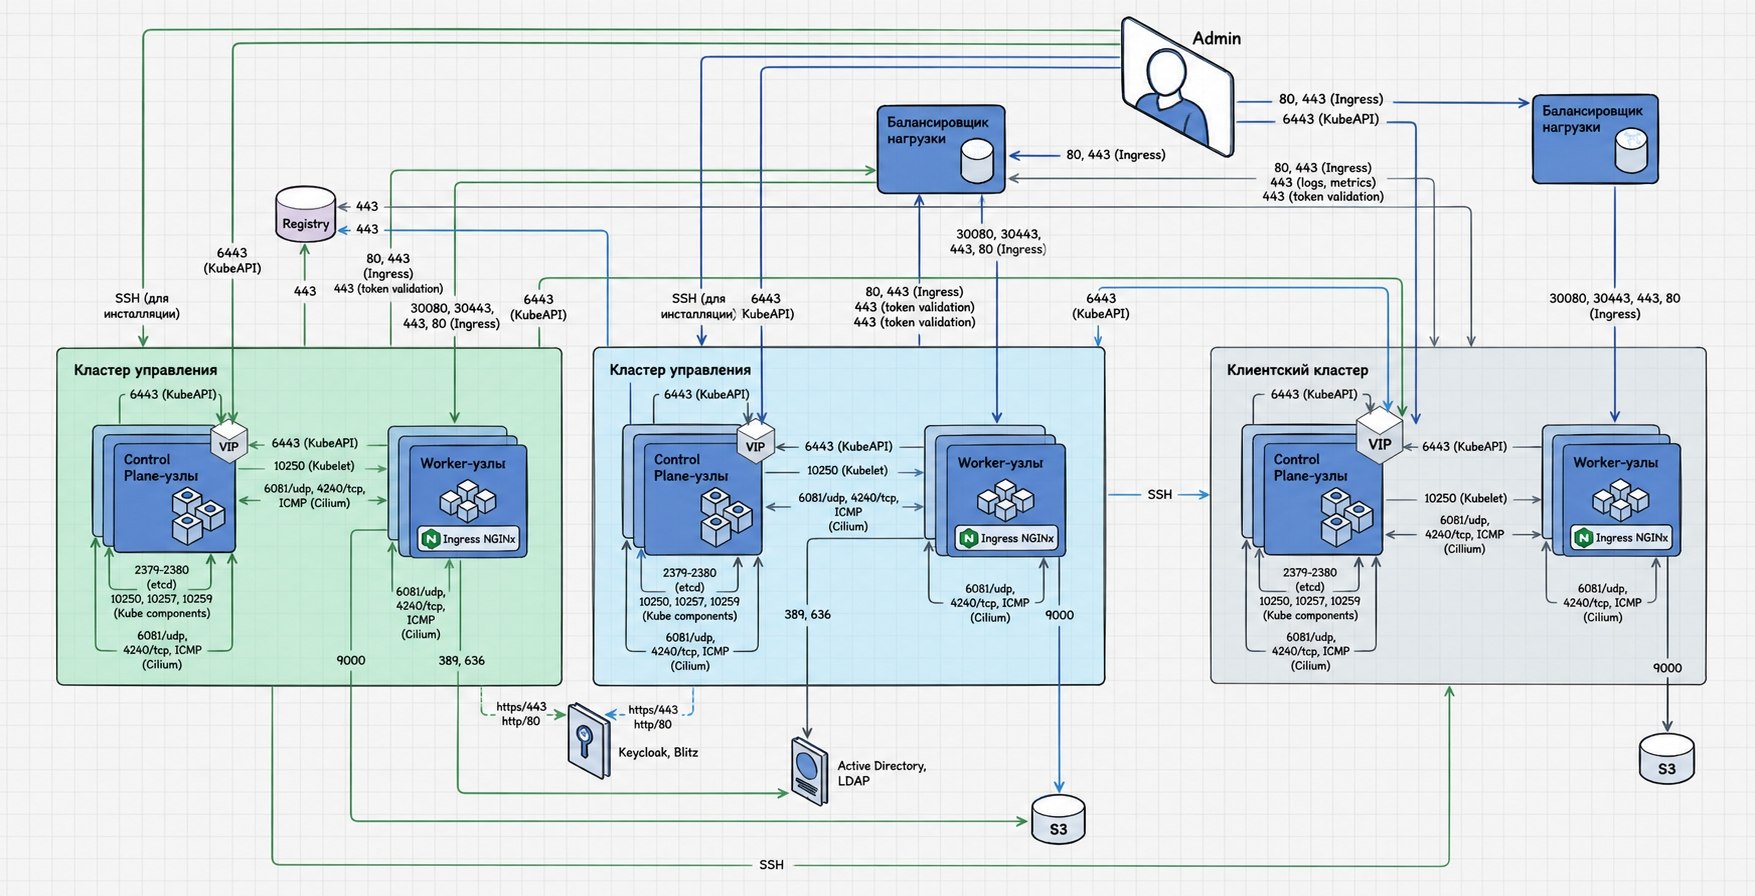
Описание — иллюстрация
| Source | Destination | Порт | Протокол | Назначение |
|---|---|---|---|---|
| Admin | Балансировщик нагрузки (Ingress) | 80 | TCP | Взаимодействие с Ingress-controller кластера |
| Admin | Балансировщик нагрузки (Ingress) | 443 (опционально) | TCP | Взаимодействие с Ingress-controller кластера |
| Admin | VIP Control Plane узлов (KubeAPI) | 6443 | TCP | Администрирование и управление кластером |
| Admin | Кластер управления | 22 | TCP | Инсталляция кластера управления по SSH |
| Узлы кластера (Control Plane, Worker) | VIP Control Plane узла (KubeAPI) | 6443 | TCP | Компоненты Kubernetes и STD для взаимодействия с кластером |
| Узлы кластера | Балансировщик нагрузки (Ingress) | 80 (опционально) | TCP | Взаимодействие с Ingress-controller кластера |
| Узлы кластера | Балансировщик нагрузки (Ingress) | 443 | TCP | Взаимодействие с Ingress-controller кластера |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 30080 (опционально) | TCP | Взаимодействие с Ingress-controller кластера |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 30443 (опционально) | TCP | Взаимодействие с Ingress-controller кластера |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 443 (опционально) | TCP | Взаимодействие с Ingress-controller кластера |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 80 | TCP | Взаимодействие с Ingress-controller кластера |
| Control Plane узлы | Worker-узлы (Kubelet) | 10250 | TCP | Компонент Kubernetes для взаимодействия с kubelet |
| Узлы кластера (Control Plane, Worker) | Узлы кластера (Control Plane, Worker) | 4240 | TCP | Кластерная сеть (Cilium) |
| Узлы кластера (Control Plane, Worker) | Узлы кластера (Control Plane, Worker) | — | ICMP | Кластерная сеть (Cilium) |
| Узлы кластера (Control Plane, Worker) | Узлы кластера (Control Plane, Worker) | 6081 | UDP | Кластерная сеть (Cilium) |
| Worker-узлы | S3 (Simple Storage Service) | 9000 | TCP | Взаимодействие с хранилищем S3 (Velero) |
| Worker-узлы DR-кластера управления | S3 (Simple Storage Service) | 9000 | TCP/UDP | Взаимодействие с хранилищем S3 (Velero) |
| Control Plane узел | Control Plane узлы (Etcd) | 2379, 2380 | TCP | Взаимодействие узлов кластера ETCD |
| Control Plane узел | Control Plane узлы (Kube components) | 10250, 10257, 10259 | TCP | Компоненты Kubernetes |
| Worker-узлы DR-кластера управления | Active Directory | 389 | TCP/UDP | Взаимодействие с Active Directory, LDAP |
| Worker-узлы DR-кластера управления | Active Directory | 636 | TCP | Взаимодействие с Active Directory, LDAP |
| Worker-узлы кластера управления | Active Directory | 389 | TCP/UDP | Взаимодействие с Active Directory, LDAP |
| Worker-узлы кластера управления | Active Directory | 636 | TCP | Взаимодействие с Active Directory, LDAP |
| Кластер управления | VIP Control Plane узлов клиентского кластера (KubeAPI) | 6443 | TCP | Взаимодействие кластера управления с клиентским кластером |
| DR-кластер управления | VIP Control Plane узлов клиентского кластера (KubeAPI) | 6443 | TCP | Взаимодействие DR-кластера управления с клиентским кластером |
| Кластер управления | Клиентский кластер | 22 | TCP | Инсталляция клиентского кластера по SSH |
| DR-кластер управления | Клиентский кластер | 22 | TCP | Инсталляция клиентского кластера по SSH |
| Клиентский кластер | Балансировщик нагрузки | 443 | TCP | Валидация токена клиентского кластера через кластер управления |
| Кластер управления | Балансировщик нагрузки | 443 | TCP | Валидация токена кластера управления |
| DR-кластер управления | Балансировщик нагрузки | 443 | TCP | Валидация токена DR-кластера управления |
| Клиентский кластер | Балансировщик нагрузки (logs, metrics) | 443 | TCP | Взаимодействие кластера с Ingress-controller для перенаправления метрик, логов |
| Клиентский кластер | Registry | 443 | TCP | Взаимодействие кластера с репозиторием образов (r.shturval.tech) |
| Кластер управления | Registry | 443 | TCP | Взаимодействие кластера с репозиторием образов (r.shturval.tech) |
| DR-кластер управления | Registry | 443 | TCP | Взаимодействие DR-кластера с репозиторием образов (r.shturval.tech) |
| Кластер управления | Keycloak, Blitz | 443, 80 | TCP | Аутентификация с внешним провайдером |
| DR-кластер управления | Keycloak, Blitz | 443, 80 | TCP | Аутентификация с внешним провайдером |
oVirt, VMware vSphere с внутренним балансировщиком для KubeAPI и внешним для Ingress
Схема — иллюстрация
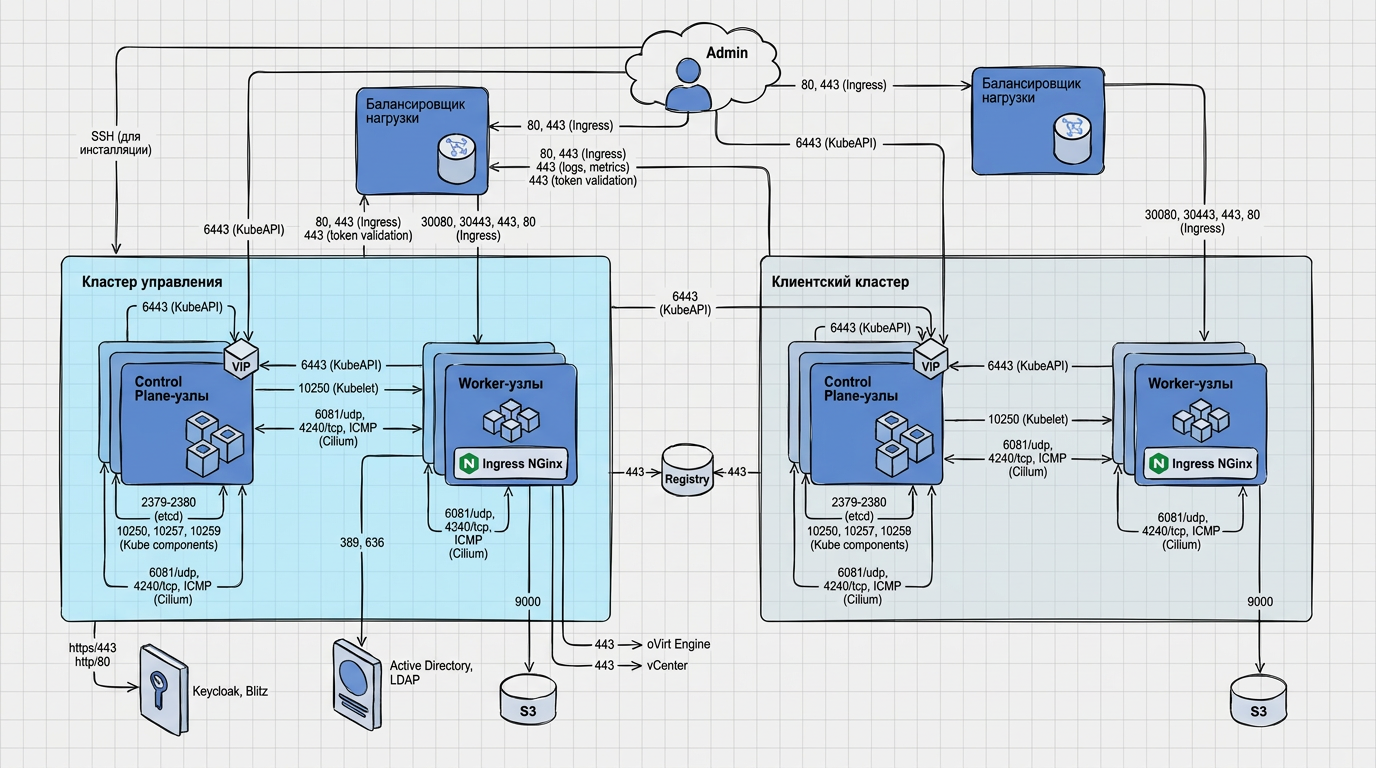
Описание — иллюстрация
| Source | Destination | Порт | Протокол | Назначение |
|---|---|---|---|---|
| Admin | Балансировщик нагрузки (Ingress) | 80, 443 | TCP | Ingress-controller |
| Admin | VIP Control Plane узлов (KubeAPI) | 6443 | TCP | Администрирование кластера |
| Admin | Кластер управления | 22 | TCP | Инсталляция по SSH |
| Узлы кластера | VIP Control Plane узла (KubeAPI) | 6443 | TCP | Взаимодействие с кластером |
| Узлы кластера | Балансировщик нагрузки (Ingress) | 80, 443 | TCP | Ingress-controller |
| Клиентский кластер | Балансировщик нагрузки | 443 | TCP | Валидация токена |
| Кластер управления | Балансировщик нагрузки | 443 | TCP | Валидация токена |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 30080, 30443 (опционально), 443, 80 | TCP | Ingress-controller |
| Control Plane узлы | Worker-узлы (Kubelet) | 10250 | TCP | kubelet |
| Узлы кластера | Узлы кластера | 4240 | TCP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | — | ICMP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | 6081 | UDP | Кластерная сеть (Cilium) |
| Worker-узлы | S3 | 9000 | TCP | Velero |
| Control Plane узел | Control Plane узлы (Etcd) | 2379, 2380 | TCP | ETCD |
| Control Plane узел | Control Plane узлы (Kube components) | 10250, 10257, 10259 | TCP | Kubernetes |
| Worker-узлы кластера управления | Active Directory | 389, 636 | TCP/UDP, TCP | LDAP |
| Кластер управления | VIP Control Plane клиентского кластера (KubeAPI) | 6443 | TCP | Управление клиентским кластером |
| Worker-узлы кластера управления | oVirt Engine / vCenter | 443 | TCP | Создание кластеров (oVirt, VMware vSphere) |
| Клиентский кластер | Балансировщик нагрузки (logs, metrics) | 443 | TCP | Метрики, логи |
| Клиентский кластер | Registry | 443 | TCP | Репозиторий образов (r.shturval.tech) |
| Кластер управления | Registry | 443 | TCP | Репозиторий образов (r.shturval.tech) |
| Кластер управления | Keycloak, Blitz | 443, 80 | TCP | Аутентификация |
oVirt, VMware vSphere с внутренним балансировщиком для KubeAPI, внешним для Ingress и CoreHA в клиентском кластере
Схема — иллюстрация
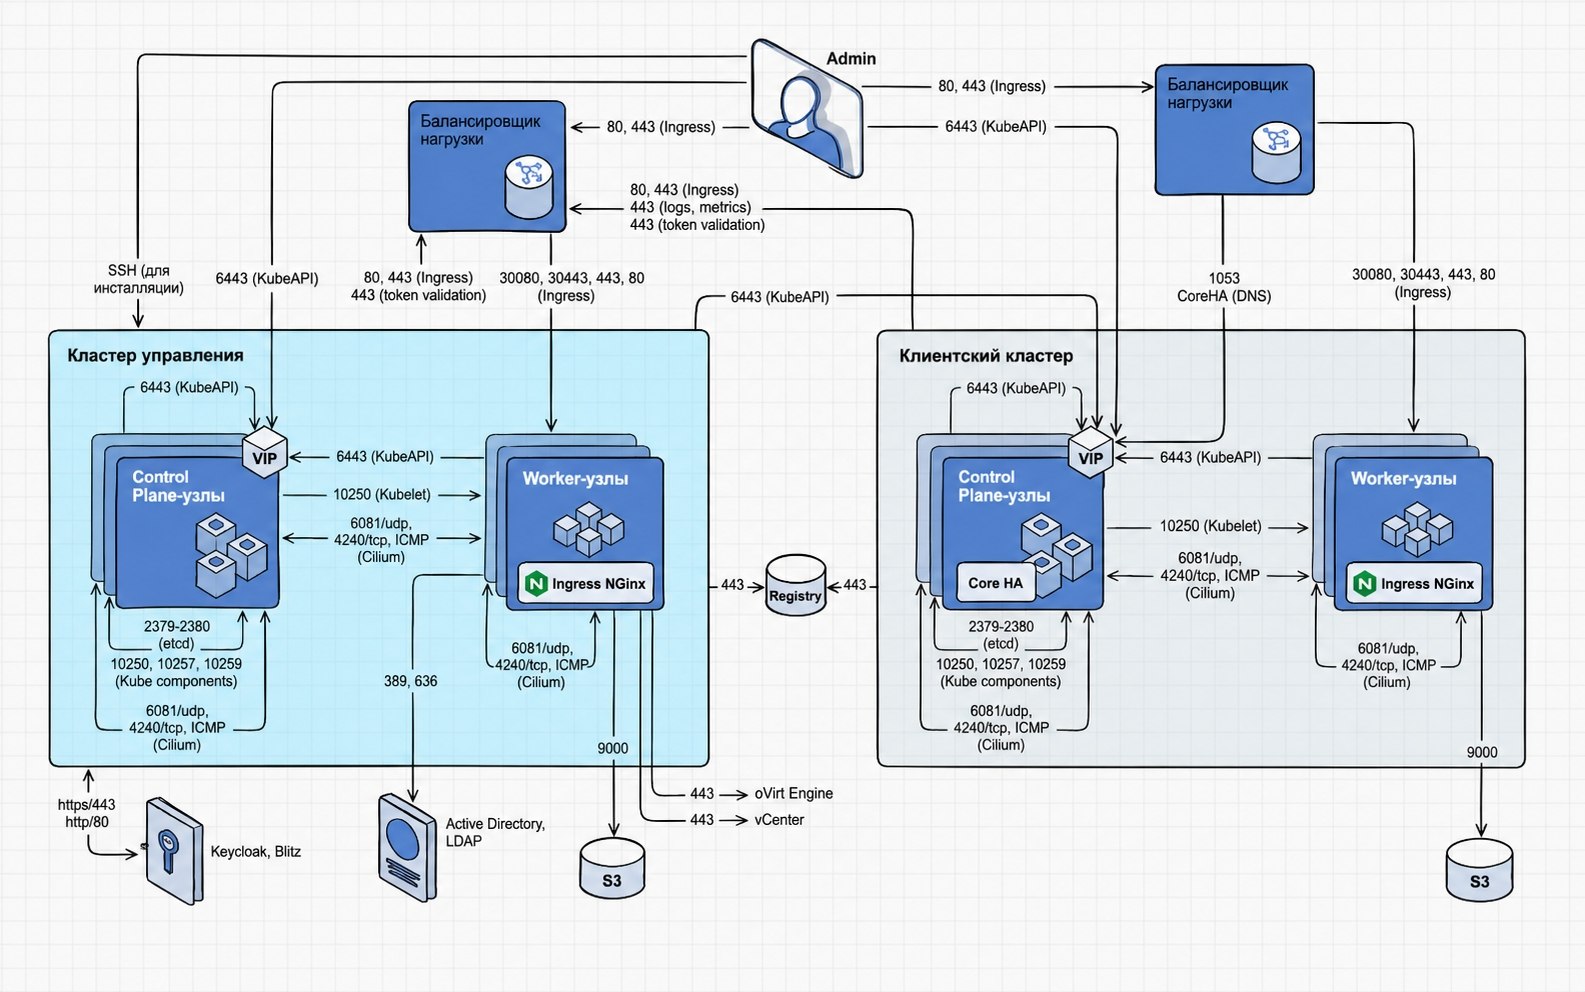
Описание — иллюстрация
| Source | Destination | Порт | Протокол | Назначение |
|---|---|---|---|---|
| Admin | Балансировщик нагрузки (Ingress) | 80 | TCP | Взаимодействие с Ingress-controller кластера |
| Admin | Балансировщик нагрузки (Ingress) | 443 | TCP | Взаимодействие с Ingress-controller кластера |
| Admin | VIP Control Plane узлов (KubeAPI) | 6443 | TCP | Администрирование и управление кластером |
| Admin | Кластер управления | 22 | TCP | Инсталляция кластера управления по SSH |
| Узлы кластера (Control Plane, Worker) | VIP Control Plane узла (KubeAPI) | 6443 | TCP | Компоненты Kubernetes и STD для взаимодействия с кластером |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 30080 (опционально) | TCP | Взаимодействие кластера управления с Ingress-controller |
| Узлы кластера | Балансировщик нагрузки (Ingress) | 80 (опционально) | TCP | Взаимодействие с Ingress-controller кластера |
| Узлы кластера | Балансировщик нагрузки (Ingress) | 443 (опционально) | TCP | Взаимодействие с Ingress-controller кластера |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 30443 (опционально) | TCP | Взаимодействие кластера управления с Ingress-controller |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 443 | TCP | Взаимодействие кластера управления с Ingress-controller |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 80 | TCP | Взаимодействие кластера управления с Ingress-controller |
| Control Plane узлы | Worker-узлы (Kubelet) | 10250 | TCP | Компонент Kubernetes для взаимодействия с kubelet |
| Клиентский кластер | Балансировщик нагрузки | 443 | TCP | Валидация токена клиентского кластера через кластер управления |
| Кластер управления | Балансировщик нагрузки | 443 | TCP | Валидация токена кластера управления |
| Узлы кластера (Control Plane, Worker) | Узлы кластера (Control Plane, Worker) | 4240 | TCP | Кластерная сеть (Cilium) |
| Узлы кластера (Control Plane, Worker) | Узлы кластера (Control Plane, Worker) | — | ICMP | Кластерная сеть (Cilium) |
| Узлы кластера (Control Plane, Worker) | Узлы кластера (Control Plane, Worker) | 6081 | UDP | Кластерная сеть (Cilium) |
| Worker-узлы кластера управления | S3 (Simple Storage Service) | 9000 | TCP | Взаимодействие с хранилищем S3 (Velero) |
| Control Plane узел | Control Plane узлы (Etcd) | 2379, 2380 | TCP | Взаимодействие узлов кластера ETCD |
| Control Plane узел | Control Plane узлы (Kube components) | 10250, 10257, 10259 | TCP | Компоненты Kubernetes |
| Worker-узлы кластера управления | Active Directory | 389 | TCP/UDP | Взаимодействие с Active Directory, LDAP |
| Worker-узлы кластера управления | Active Directory | 636 | TCP | Взаимодействие с Active Directory, LDAP |
| Кластер управления | VIP Control Plane узлов клиентского кластера (KubeAPI) | 6443 | TCP | Взаимодействие кластера управления с клиентским кластером |
| Балансировщик нагрузки | VIP Control Plane узлов клиентского кластера (CoreHA DNS) | 1053 | TCP | Динамическое добавление бэкендов в HAProxy |
| Worker-узлы кластера управления | oVirt Engine | 443 | TCP | Создание кластеров с помощью провайдера oVirt |
| Worker-узлы кластера управления | vCenter | 443 | TCP | Создание кластеров с помощью провайдера vSphere |
| Клиентский кластер | Балансировщик нагрузки (logs, metrics) | 443 | TCP | Взаимодействие кластера с Ingress-controller для перенаправления метрик, логов |
| Клиентский кластер | Registry | 443 | TCP | Взаимодействие кластера с репозиторием образов (r.shturval.tech) |
| Кластер управления | Registry | 443 | TCP | Взаимодействие кластера с репозиторием образов (r.shturval.tech) |
| Кластер управления | Keycloak, Blitz | 443, 80 | TCP | Аутентификация с внешним провайдером |
oVirt, VMware vSphere с внутренним балансировщиком для KubeAPI и Ingress
Схема — иллюстрация
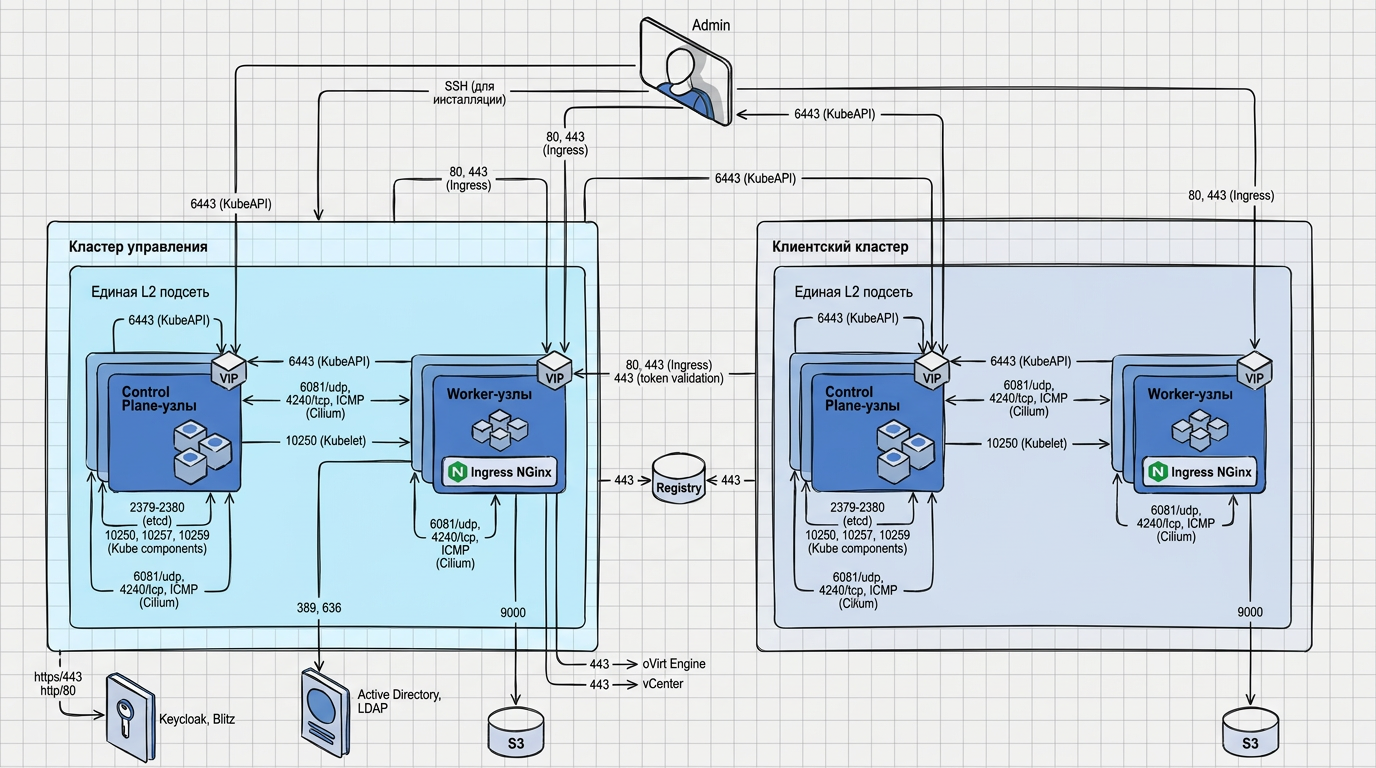
Описание — иллюстрация
| Source | Destination | Порт | Протокол | Назначение |
|---|---|---|---|---|
| Admin | VIP Worker-узлов (Ingress) | 80, 443 | TCP | Ingress-controller |
| Admin | VIP Control Plane узлов (KubeAPI) | 6443 | TCP | Администрирование кластера |
| Admin | Кластер управления | 22 | TCP | Инсталляция по SSH |
| Узлы кластера | VIP Control Plane узла (KubeAPI) | 6443 | TCP | Взаимодействие с кластером |
| Control Plane узлы | Worker-узлы (Kubelet) | 10250 | TCP | kubelet |
| Узлы кластера | Узлы кластера | 4240 | TCP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | — | ICMP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | 6081 | UDP | Кластерная сеть (Cilium) |
| Worker-узлы | S3 | 9000 | TCP | Velero |
| Control Plane узел | Control Plane узлы (Etcd) | 2379, 2380 | TCP | ETCD |
| Control Plane узел | Control Plane узлы (Kube components) | 10250, 10257, 10259 | TCP | Kubernetes |
| Worker-узлы кластера управления | Active Directory | 389, 636 | TCP/UDP, TCP | LDAP |
| Кластер управления | VIP Control Plane клиентского кластера (KubeAPI) | 6443 | TCP | Управление клиентским кластером |
| Узлы кластера | VIP Worker-узлов (Ingress) | 80, 443 | TCP | Ingress-controller |
| Клиентский кластер | VIP Worker-узлов | 443 | TCP | Валидация токена |
| Worker-узлы кластера управления | oVirt Engine / vCenter | 443 | TCP | Создание кластеров |
| Клиентский кластер | Registry | 443 | TCP | Репозиторий образов (r.shturval.tech) |
| Кластер управления | Registry | 443 | TCP | Репозиторий образов (r.shturval.tech) |
| Кластер управления | Keycloak, Blitz | 443, 80 | TCP | Аутентификация |
OpenStack и Yandex Cloud с внешним балансировщиком для KubeAPI и Ingress
Схема — иллюстрация
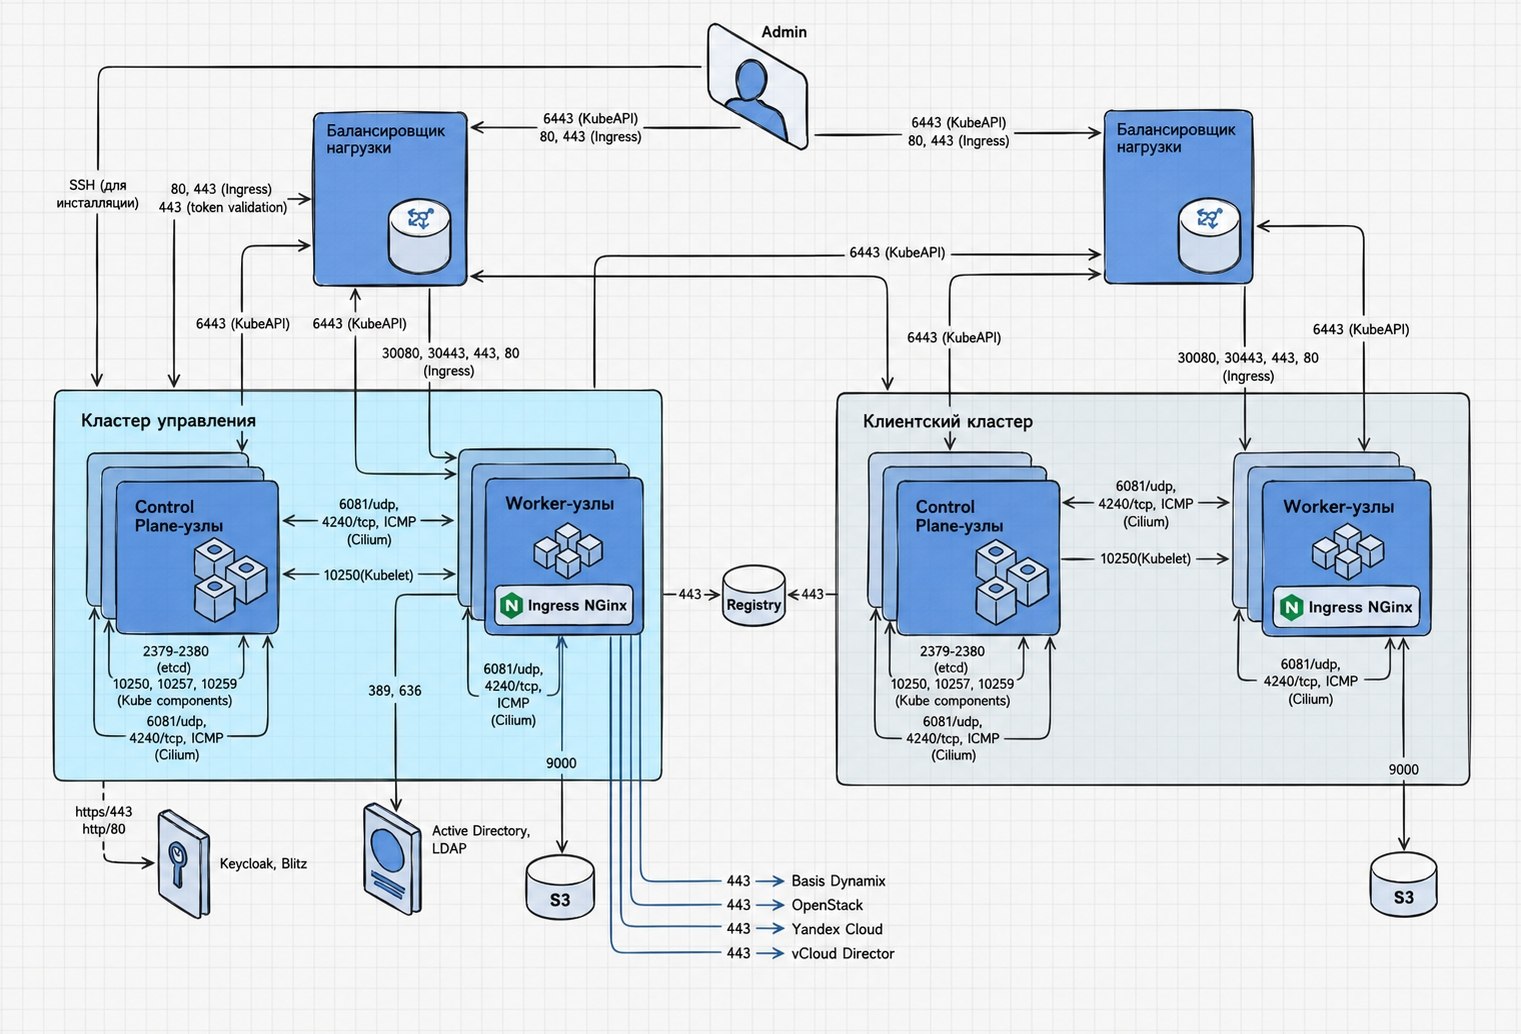
Описание — иллюстрация
| Source | Destination | Порт | Протокол | Назначение |
|---|---|---|---|---|
| Admin | Балансировщик нагрузки (Ingress) | 80, 443 | TCP | Ingress-controller |
| Admin | Балансировщик нагрузки (KubeAPI) | 6443 | TCP | Взаимодействие с кластером |
| Admin | Кластер управления | 22 | TCP | Инсталляция по SSH |
| Балансировщик нагрузки (Ingress) | Worker-узлы | 30080, 30443 (опционально), 443, 80 | TCP | Ingress-controller |
| Балансировщик нагрузки (KubeAPI) | Control Plane узлы | 6443 | TCP | KubeAPI |
| Клиентский кластер | Балансировщик нагрузки | 443 | TCP | Валидация токена |
| Кластер управления | Балансировщик нагрузки | 443 | TCP | Валидация токена |
| Узлы кластера | Балансировщик нагрузки (Ingress) | 80, 443 | TCP | Ingress-controller |
| Control Plane узлы | Балансировщик нагрузки (KubeAPI) | 6443 | TCP | KubeAPI |
| Worker-узлы | Балансировщик нагрузки (KubeAPI) | 6443 | TCP | KubeAPI |
| Control Plane узлы | Worker-узлы (Kubelet) | 10250 | TCP | kubelet |
| Узлы кластера | Узлы кластера | 4240 | TCP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | — | ICMP | Кластерная сеть (Cilium) |
| Узлы кластера | Узлы кластера | 6081 | UDP | Кластерная сеть (Cilium) |
| Worker-узлы | S3 | 9000 | TCP | Velero |
| Control Plane узел | Control Plane узлы (Etcd) | 2379, 2380 | TCP | ETCD |
| Control Plane узел | Control Plane узлы (Kube components) | 10250, 10257, 10259 | TCP | Kubernetes |
| Worker-узлы кластера управления | Active Directory | 389, 636 | TCP/UDP, TCP | LDAP |
| Кластер управления | Балансировщик нагрузки (KubeAPI) | 6443 | TCP | KubeAPI |
| Worker-узлы кластера управления | oVirt Engine / vCenter | 443 | TCP | Создание кластеров |
| Клиентский кластер | Балансировщик нагрузки (logs, metrics) | 443 | TCP | Метрики, логи |
| Клиентский кластер | Registry | 443 | TCP | Репозиторий образов (r.shturval.tech) |
| Кластер управления | Registry | 443 | TCP | Репозиторий образов (r.shturval.tech) |
| Кластер управления | Keycloak, Blitz | 443, 80 | TCP | Аутентификация |
Дополнительные требования
| Требование | Описание |
|---|---|
| Синхронизация времени | NTP или Chrony на всех узлах (RTC согласован с аппаратной платформой). Расхождение времени может привести к сбоям аутентификации и сертификатов |
| Лицензия | CE — через Telegram-бот или форму на сайте; Enterprise — по договору. При спецсимволах в строке передавайте её в одинарных кавычках в команде запуска |
Требования к браузерам
Рекомендуемое разрешение монитора: 1498×906.
Поддерживаются
| Браузер | Версия |
|---|---|
| Chrome | 120–146 |
| Edge | 120–145 |
| Safari | 17–26 |
| Firefox | 122–148 |
| Opera | 107–126 |
Браузеры, из которых графический интерфейс недоступен
- IE;
- Opera Mini;
- UC Browser for Android;
- QQ Browser;
- Baidu Browser;
- KaiOS Browser;
- Opera Mobile;
- Android Browser;
- Firefox for Android;
- Samsung Internet Browser;
- Safari on iOS.
Когда вы ознакомились с требованиями, переходите к разделу Подготовка.